Testfallspezifikation: Vollständiger Leitfaden für QA-Teams
Zwei Fehlermodi dominieren Testbibliotheken: Fälle, die zu vage sind, um sie auszuführen, und Fälle, die zu detailliert sind, um sie zu warten. Beiden fehlt dasselbe: ein erwartetes Ergebnis, das jemand objektiv überprüfen können sollte. Ohne diese Pass-Bedingung hängt das Urteil davon ab, wer den Fall ausgeführt hat. Dieser Leitfaden erklärt, was ist eine Testfallspezifikation gemäß ISO/IEC/IEEE 29119-3:2021 und wie Sie das Detaillierungsniveau für Ihr Team skalieren. Er behandelt auch die bewährten Techniken hinter schreibenswerten Fällen. Sie erhalten eine wiederverwendbare Vorlage, ein durchgearbeitetes Beispiel und einen praktischen Toolvergleich.
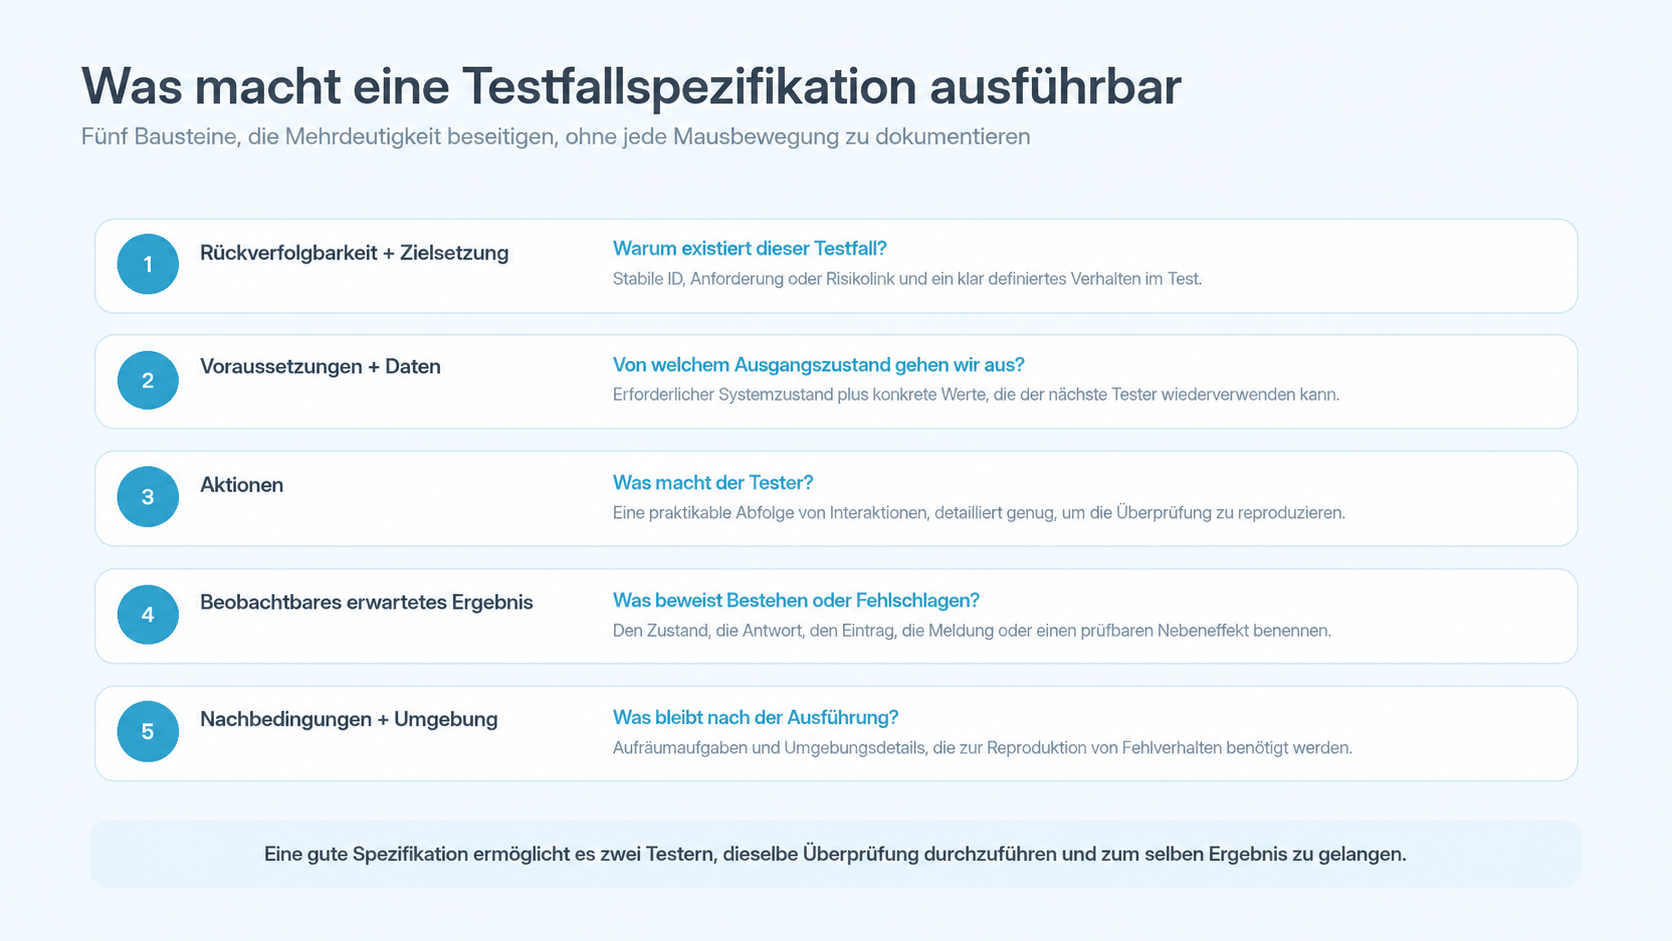
Eine Testfallspezifikation definiert Vorbedingungen, Eingaben, Aktionen und erwartete Ergebnisse so präzise, dass zwei Tester die gleiche Verifikation durchführen können.
IEEE 829 formalisierte das Artefakt zuerst, und ISO/IEC/IEEE 29119-3:2021 dient heute als internationaler Standard für Softwaretest-Dokumentation.
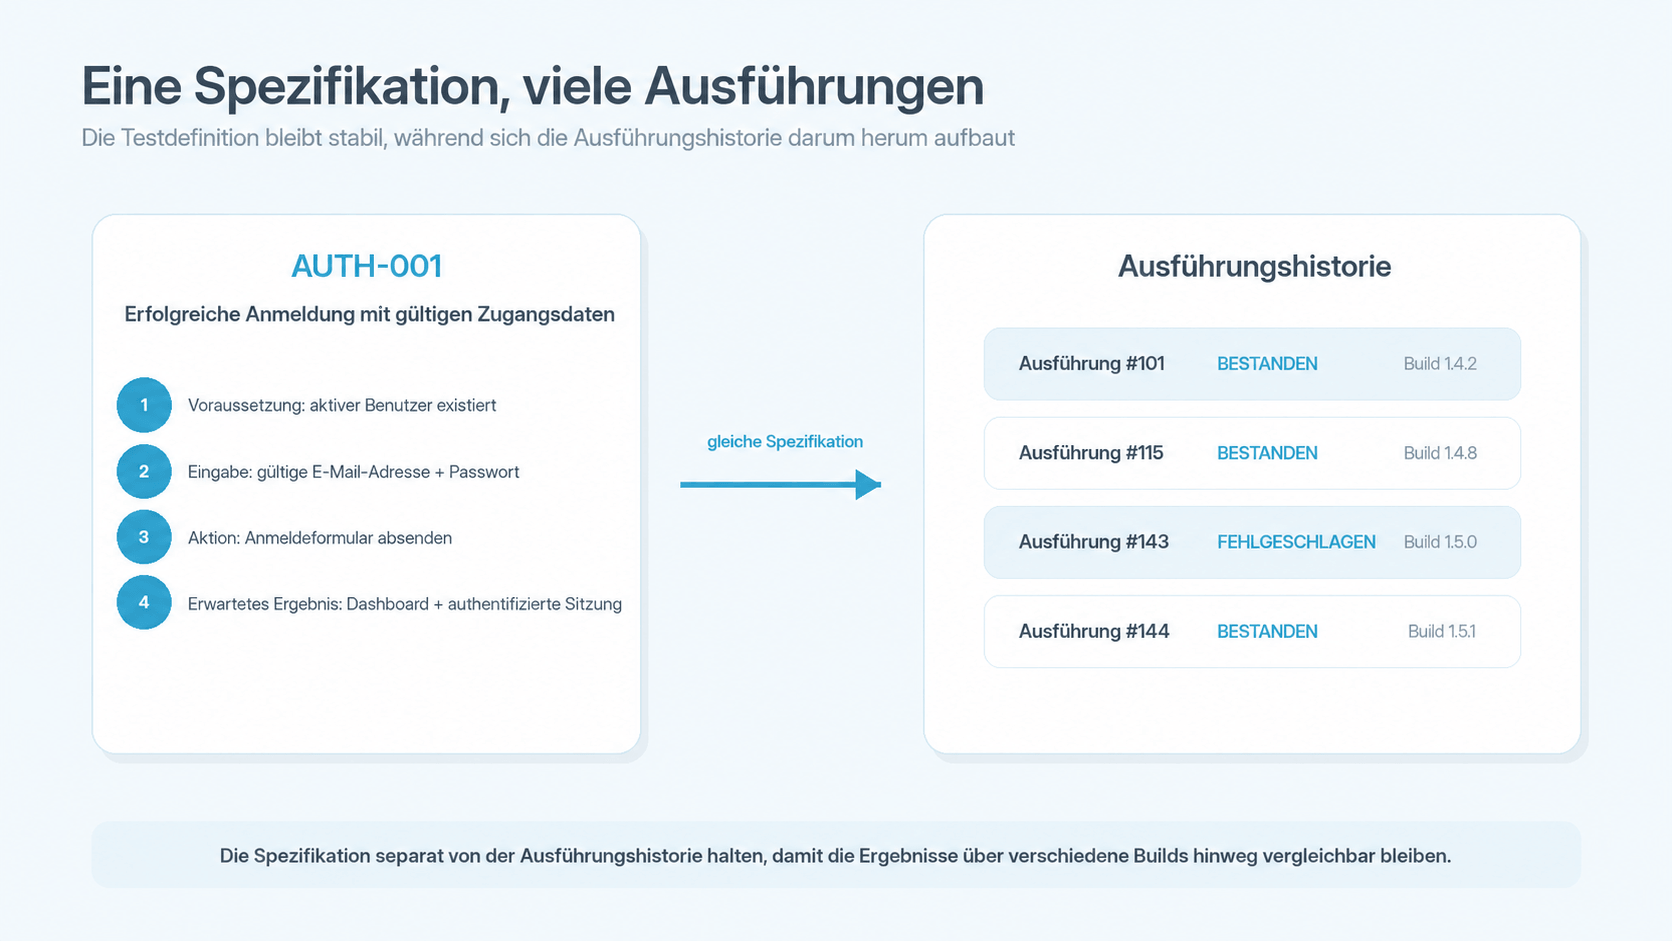
Eine Spezifikation sammelt im Laufe der Zeit Dutzende von Ausführungsprotokollen, sodass die Spezifikation konstant bleibt, während sich die Ausführungshistorie um sie herum ansammelt.
Erwartete Ergebnisse müssen beobachtbar sein. „Seite funktioniert korrekt“ erfüllt diese Anforderung nicht, wohingegen „Bestellung mit Status Bezahlt erstellt, Warenkorb leer, Inventar um 1 dekrementiert“ sie erfüllt.
Grenzwertanalyse und Äquivalenzklassenbildung entscheiden, welche Fälle Informationen tragen. Für ein Feld, das 8 bis 64 Zeichen akzeptiert, sind die testwerten Werte 7, 8, 64 und 65.
Was ist eine Testfallspezifikation?
Eine Testfallspezifikation beschreibt die Vorbedingungen, Eingaben, Aktionen und erwarteten Ergebnisse, die erforderlich sind, um einen Aspekt Ihrer Software zu verifizieren. Diese Anforderung besagt, was das System tun soll. Die Spezifikation definiert dann eine kontrollierte Möglichkeit für Sie, dies zu beweisen.
Eine Testfallspezifikation im Softwaretest ist ein formales Artefakt mit einer vorgeschriebenen Struktur. Aufgrund dieser Struktur kann jeder Tester in Ihrem Team den Fall aufgreifen und zum gleichen Urteil wie der Autor gelangen.
In formalen Teststandards kann eine Testfallspezifikation einen Satz von Testfällen beschreiben. Die moderne Testmanagement-Praxis verwendet den Begriff für die strukturierte Spezifikation eines einzelnen Testfalls, und dieser Leitfaden folgt dieser Bedeutung durchgehend.
Nehmen Sie eine Anforderung wie „Registrierte Benutzer können sich mit gültigen Zugangsdaten anmelden.“ Dieser Satz allein gibt Ihrem Team nichts zum Ausführen. Die Spezifikation liefert daher die fehlenden Details:
Testfall-ID: AUTH-001
Zielsetzung: Erfolgreiche Authentifizierung mit gültigen Zugangsdaten verifizieren
Vorbedingung: Benutzerkonto existiert und ist aktiv
Erwartetes Ergebnis: Authentifizierung erfolgreich, Benutzer erreicht das Dashboard, und eine authentifizierte Session wird erstellt
Ohne diesen Präzisionsgrad produzieren zwei Tester in Ihrem Team zwei verschiedene Tests, und keines der Ergebnisse hat viel Gewicht.
Eine Spezifikation, viele Ausführungsprotokolle
Die Spezifikation existiert, bevor irgendjemand etwas ausführt. Ausführungsprotokolle erscheinen danach, und jedes verbindet sich mit derselben Spezifikation. AUTH-001 bestand in Durchläufen #101 und #115, schlug bei #143 fehl und bestand dann wieder bei #144. Während dieser gesamten Historie bleibt die Spezifikation selbst konstant, weshalb die Ergebnisse über Builds hinweg vergleichbar bleiben.
Die meisten Plattformen zeigen beide Ebenen auf einem einzigen Bildschirm, was für die tägliche Arbeit gut genug funktioniert. Trotzdem zahlt sich die Trennung aus, wenn Sie die Abdeckung auditieren oder eine instabile Suite diagnostizieren.
Heutige Standards für Testfallspezifikationen
Die IEEE 829 Testfallspezifikation, veröffentlicht in der Ausgabe von 1998, war die erste formale Version dieses Dokuments. Ihre Felder umfassten die Testfall-ID, Testgegenstände, Eingabe- und Ausgabespezifikationen, Umgebungsanforderungen und Abhängigkeiten zwischen Fällen. Seit IEEE dieses Dokument zurückgezogen hat, dient ISO/IEC/IEEE 29119-3:2021 als internationaler Standard für Softwaretest-Dokumentation. Er liefert Vorlagen für Testpläne, Testfälle, Prozeduren und Berichte.
Die zugrunde liegende Unterscheidung überlebte den Wechsel des Standards jedoch. Ein Testfall ist der Test selbst, während die Spezifikation festhält, wie Sie diesen Test durchführen und bewerten. Anders ausgedrückt, die Rolle einer Testfallspezifikation im Software-Engineering besteht darin, Anforderungsarbeit mit Verifikationsnachweis zu verbinden.
Eine Spezifikation durch drei Produkt-Pivots hindurch präzise zu halten, läuft auf Speicherung und Verlinkung hinaus. aqua cloud, eine KI-gesteuerte Test- und Anforderungsmanagement-Plattform, zentralisiert die gesamte Bibliothek mit strukturierten Schritten, wiederverwendbaren verschachtelten Fällen und Rückverfolgbarkeit, die jeden Fall mit seinem geschäftlichen Zweck verbindet. Anforderungen, Testfälle und Defekte werden in einer Plattform zusammengeführt, was diese Rückverfolgbarkeit ohne manuelle Zuordnung ermöglicht. Gemeinsame Schritte bedeuten, dass eine Login-Vorbedingung mit einer einzigen Bearbeitung über 200 Fälle hinweg aktualisiert wird. Coverage-Reporting zeigt, welche Anforderungen vor der Release-Überprüfung keine Tests tragen. aqua Intelligence entwirft projektspezifische Spezifikationen aus Anforderungen, basierend auf der Dokumentation, die Ihr Team hochlädt, sodass die Formulierung zu Ihrem eigenen Produktvokabular passt. Diese Spezifikationen erreichen dann die bereits verwendeten Tools. Das bedeutet bidirektionale Jira-Synchronisation, Azure DevOps- und Confluence-Verbindungen, plus Capture sowie über 12 weitere Tools, die Sie wahrscheinlich bereits in Ihrem Tech-Stack haben.
aqua reduziert 42% der Testlebenszyklus-Zeit durch KI-gestützte Funktionen
Spezifikationen machen Verifikation wiederholbar, was der Grund ist, warum Ihr Team Tests überhaupt dokumentiert. Die praktischen Vorteile sind eindeutig:
Wiederholbare Ausführung. Zwei Tester, die mit denselben Vorbedingungen, Daten und erwarteten Ergebnissen arbeiten, kommen zum gleichen Urteil, und Regressionsläufe bleiben zwischen Builds zuverlässig.
Anforderungs-Rückverfolgbarkeit. Sie beantworten Abdeckungsfragen während der Planung, da jeder Fall auf eine Anforderung oder ein Risiko zurückverweist.
Schnellere Defekt-Reproduktion. Die Umgebung, Daten und Schritte sind bereits niedergeschrieben, sodass Ihre Entwickler den Fehler ohne einen langen Thread klärende Nachrichten reproduzieren.
Audit-Nachweis. Regulierte Releases benötigen einen Nachweis, dass eine Kontrolle verifiziert wurde. Eine überprüfte Spezifikation mit ihrer Ausführungshistorie gibt Ihren Auditoren genau das.
Ein kürzerer Weg zur Automatisierung. Konkrete Eingaben und beobachtbare erwartete Ergebnisse bilden sich auf Fixtures und Assertions ab, sodass Ihre Engineers den Fall ohne Neugestaltung skripten.
Das Volumen ist hier nebensächlich. Hundert präzise Spezifikationen unterstützen ein Release besser als tausend vage.
Ein Prinzip von mir ist es, einen Testfall immer als Postulat zu formulieren, das entweder bestätigt oder widerlegt werden kann. So etwas wie „Login“ ist kein Testfall, aber „Registrierte Benutzer können sich einloggen“ schon. Im Prinzip.
Keine universelle Vorlage passt zu jedem Projekt, und dennoch tragen nutzbare Spezifikationen die gleichen Kernfelder. Zehn davon leisten die meiste Arbeit, und die dritte Spalte benennt, was fehlschlägt, wenn eines fehlt.
Komponente
Was sie enthält
Was ohne sie bricht
Testfall-Identifikator
Eine persistente ID wie CHECKOUT-PAYMENT-014
Anforderungen, Defekte und automatisierte Tests haben nichts Stabiles, worauf sie verweisen können
Titel oder Zielsetzung
Das zu verifizierende Verhalten, z.B. „Aktiver Kunde authentifiziert sich mit gültiger E-Mail und Passwort“
Reviewer lesen alle Schritte, um den Zweck herauszufinden
Rückverfolgbarkeit
Links zur Anforderung, User Story, Akzeptanzkriterium oder Risiko
Niemand kann beantworten, welche Tests die Anforderung PAY-17 verifizieren
Vorbedingungen
Erforderlicher Zustand, z.B. Warenkorb enthält einen Artikel oder Feature-Flag checkout_v2 ist aktiviert
Setup-Arbeit wird in den Testschritten vergraben
Testdaten und Eingaben
Konkrete Werte wie john.qa@example.com und QATest123!
Ausführung variiert nach Tester, und Automatisierung stockt
Testaktionen
Die Interaktionssequenz auf einem praktikablen Detaillierungsniveau
Mehrdeutigkeit schleicht sich ein und Ergebnisse hören auf, vergleichbar zu sein
Erwartete Ergebnisse
Beobachtbare Resultate, z.B. Bestellstatus Bezahlt und leerer Warenkorb
Ihr Team führt Aktionen ohne objektives Pass-Kriterium durch
Nachbedingungen
Systemzustand nach dem Durchlauf, plus Aufräumpflichten
Testdaten sammeln sich an, und spätere Durchläufe erben verschmutzten Zustand
Umgebung
Wesentliche Faktoren wie Chrome 152, API v3 oder Locale de-DE
Fehler können nicht auf Abruf reproduziert werden
Abhängigkeiten
Externe Services, Konten, Feature-Flags oder andere Fälle
Eine fehlerhafte Ausführungsreihenfolge blockiert ganze Abschnitte der Suite
Vorbedingungen und Abhängigkeiten verursachen in der Praxis die meisten Probleme. Zustand gehört in die Vorbedingung und Setup-Operationen nicht. Ein Zahlungstest sollte niemals die Kontoerstellung in Schritt eins verstecken. Abhängigkeiten verlangen nach der gegenteiligen Disziplin: Eine Kette, bei der TC-01 TC-02 bis TC-04 blockiert, macht die gesamte Suite fragil. Aus diesem Grund behandelt unser Leitfaden zu Test Case Dependencies die Mechanismen, die jedem Fall ermöglichen, seinen eigenen Zustand herzustellen.
Tools für die Verwaltung von Testfallspezifikationen
Die Plattform, die Ihre Spezifikationen hält, beeinflusst, wie lange sie nutzbar bleiben. Jede Option unten nimmt eine andere Position zu Struktur und Integrationstiefe ein, also vergleichen Sie sie mit der Art, wie Ihr Team bereits arbeitet.
Teams, die KI-unterstütztes Spezifikationsentwerfen, Anforderungs-Rückverfolgbarkeit und audit-fähige Versionshistorie an einem Ort wollen
Wert erreicht Höhepunkt, wenn Anforderungen und Testfälle beide in aqua verfügbar sind
Qase
Schnelles, modernes Case-Management mit starker API, BDD-Support und flexiblen Vorlagen
Reporting-Tiefe bleibt hinter den älteren Enterprise-Suites zurück
TestRail
Regulierte Umgebungen, wo Audit-Trails, Genehmigungen und detailliertes Reporting Gewicht haben
Schwerer, als Teams mit leichtgewichtigen Bedürfnissen benötigen
Jira mit Zephyr oder Xray
Teams, die Planung, Entwicklung und Defekte bereits innerhalb von Atlassian laufen lassen
Erbt Jira-Leistungsprobleme und Konfigurationskomplexität
Azure Test Plans
Microsoft-Stack-Workflows mit Rückverfolgbarkeit zu Work Items, Builds und Releases
Schwächere Passung für Multi-Plattform- oder gemischte CI/CD-Setups
Tricentis qTest
Große regulierte Organisationen, die tiefe Analysen über ein breiteres Testportfolio benötigen
Übermäßig für kleine Teams
BrowserStack Test Management
Teams, die Ausführung bereits auf BrowserStack-Browsern und -Geräten laufen lassen
Wert sinkt ohne diese Ausführungsinfrastruktur
Ihr Team behält das Tool, das es jeden Tag öffnen wird. Nach unserer Erfahrung entscheiden normalerweise fünf Funktionen darüber:
Flexible Vorlagen, die High-Level-, strukturierte und BDD-Fälle passen
Rückverfolgbarkeit, die Fälle mit Anforderungen und Defekten verbindet
Versionskontrolle, da sich Spezifikationen mit dem Produkt entwickeln
Reporting, das Abdeckung gegenüber Auditoren und Stakeholdern nachweist
CI/CD-Integrationen, die Ausführungsdaten automatisch zurückgeben
Eine Plattform, die das Schreiben von Spezifikationen wie Papierkram anfühlen lässt, hinterlässt Sie mit unvollständigen Fällen und, bald darauf, einer verlassenen Bibliothek.
Wie man eine Testfallspezifikation schreibt
Design kommt vor Dokumentation bei dieser Arbeit. Sie entscheiden zuerst, welche Bedingungen Informationen tragen, und die Niederschrift folgt danach. Die sechs Schritte unten laufen in dieser Reihenfolge.
1. Beginnen Sie mit Ihrer Testbasis
Anforderungen, User Stories, Geschäftsregeln, API-Verträge, Risikoanalyse und historische Defekte speisen alle die Spezifikation. Wenn Sie jede Bedingung aus einer dieser Quellen ziehen, hat jeder Fall einen Existenzgrund, der die Überprüfung überlebt. Überspringen Sie den Schritt jedoch, und Ihre Bibliothek füllt sich langsam mit Fällen, die niemand verteidigen kann.
2. Leiten Sie Fälle mit bewährten Techniken ab
Der ISTQB Foundation Level Syllabus v4.0.1 listet vier Black-Box-Techniken auf: Äquivalenzklassenbildung, Grenzwertanalyse, Entscheidungstabellen-Testen und Zustandsübergangs-Testen. Wenden Sie sie konsequent an, und die Fallzahl sinkt normalerweise, während die Abdeckung sich verbessert.
Betrachten Sie eine Anforderung, die lautet „Alter muss zwischen 18 und 65 einschließlich sein.“ Werte von 25, 31 und 44 fügen hier fast nichts hinzu. Grenzwert-getriebene Werte leisten die eigentliche Arbeit: 17 ungültig, 18 gültig, 19 gültig, 64 gültig, 65 gültig und 66 ungültig.
3. Definieren Sie beobachtbare Pass/Fail-Kriterien
Jeder Fall benötigt ein Ergebnis, das jemand ohne Debatte überprüfen kann, denn ein Ergebnis wie „Seite funktioniert korrekt“ kann nicht objektiv bestehen oder scheitern. Schreiben Sie das Kriterium an der Schnittstelle, wo Sie es beobachten können. Für eine API spezifizieren Sie HTTP-Status 400 mit Response {„error“: „INVALID_EMAIL“}. Zugriffskontrollfälle geben an, dass die Anfrage HTTP 403 zurückgibt und keine Kundendaten enthält. Performance-Kriterien folgen derselben Regel, sodass ein Lastfall eine 95-Perzentil-Antwortzeit von maximal 500 ms nennt.
Ihr Test-Management-Tool sollte dieses Kriterium neben den Schritten halten, da Reviewer beides benötigen, um Vollständigkeit zu beurteilen.
4. Decken Sie positive und negative Bedingungen ab
Spezifikationen, die nur erwartetes Benutzerverhalten beschreiben, lassen Ihre riskantesten Pfade ungetestet. Für eine Anforderung von „Benutzer kann bis zu 500 € abheben“ könnte Ihr positiver Fall 300 € verwenden, während die nützlichen negativen Fälle Folgendes umfassen:
0 € und negative Beträge
500 € und 501 € an der Grenze
Nicht-numerische Eingabe
Unzureichendes Kontoguthaben
Blockierte oder suspendierte Konten
ISTQB-Leitlinien zu ATDD empfehlen genau diese Reihenfolge: positive Fälle zuerst, dann negatives Testen und schließlich die relevanten nicht-funktionalen Merkmale.
5. Beschränken Sie jeden Fall auf eine Zielsetzung
Ein Fall, der Registrierung, Login, Profilbearbeitung, Passwort-Reset, Checkout und Logout abdeckt, ist zu breit, um zuverlässig zu diagnostizieren. Sobald Schritt 27 fehlschlägt, zeigt der Fehler nicht mehr auf eine einzelne Fähigkeit, und Ihr Team hat keine offensichtliche Anforderung, an die der Defekt angehängt werden kann. ISTQB Test Analyst-Leitlinien empfehlen daher, unnötige Komplexität zu reduzieren, da kleinere Fälle die Fehleranalyse erleichtern und sich flexibel zu größeren Prozeduren kombinieren lassen. Atomar erlaubt immer noch mehrere Schritte, vorausgesetzt, der Fall hält eine kohärente Validierungszielsetzung.
6. Passen Sie das Detaillierungsniveau an Ihr Team an
Das Detaillierungsniveau ist eine Budget-Entscheidung ebenso wie eine Qualitätsentscheidung. Hochdetaillierte Fälle zahlen sich in regulierten Workflows aus, wo Genehmigungen und Audit-Trails rechtliches Gewicht haben. Ein sich schnell bewegendes UI-Feature macht hingegen besser mit Akzeptanzkriterien, High-Level-Fällen und automatisierter Regression. Beide Ebenen erscheinen nebeneinander im Vergleich weiter unten in diesem Leitfaden.
Vorlage für eine Testfallspezifikation
Konsistenz beginnt mit einer getesteten Vorlage, die wichtige Felder davor bewahrt zu verschwinden, wenn Ihr Team unter Termindruck arbeitet. Diese Vorlage für eine Testfallspezifikation passt sich den meisten Testkontexten an, und das durchgearbeitete Beispiel im nächsten Abschnitt füllt sie von Ende zu Ende aus.
Testfall-ID: [Eindeutiger Identifikator, z.B. FEAT-MODULE-###]
Titel: [Kurzer, beschreibender Name des zu verifizierenden Verhaltens]
Zielsetzung: [Klare Aussage über den Zweck des Tests]
Rückverfolgbarkeit:
Anforderungs-ID: [Link zur Anforderung oder User Story]
Risiko-ID: [Zugehöriges Risiko, falls zutreffend]
Priorität: [Kritisch / Hoch / Mittel / Niedrig]
Vorbedingungen:
[Zustandsanforderung 1]
[Zustandsanforderung 2]
Testdaten:
[Eingabewert 1: spezifische Daten]
[Eingabewert 2: spezifische Daten]
Testschritte:
[Aktion 1]
[Aktion 2]
[Aktion 3]
Erwartete Ergebnisse:
[Beobachtbares Resultat 1]
[Beobachtbares Resultat 2]
Nachbedingungen:
[Systemzustand nach dem Test]
[Aufräum-Anforderungen]
Umgebung:
[Browser, OS oder Gerät]
[API-Version]
[Konfigurationsdetails]
Abhängigkeiten: [Externe Faktoren oder andere Testfälle]
Hinweise: [Zusätzlicher Kontext oder besondere Überlegungen]
Behandeln Sie die Vorlage als Ausgangspunkt, dann passen Sie die Felder an Ihr Projekt und Compliance-Pflichten an. Felder, die niemand in Ihrem Team ehrlich ausfüllt, sollten entfernt werden, da halb ausgefüllte Formulare Überprüfungszeit kosten und nichts Wertvolles zurückgeben.
Beispiel für eine Testfallspezifikation
Das Beispiel für eine Testfallspezifikation unten wendet diese Vorlage auf einen E-Commerce-Zahlungsablauf an. Mehrere Systemzustände müssen nach einer Transaktion verifiziert werden.
Testfall-ID: CHECKOUT-PAYMENT-014
Titel: Erfolgreiche Kreditkartenzahlung für Einzelartikel-Bestellung verarbeiten
Zielsetzung: Verifizieren, dass ein authentifizierter Kunde einen Kauf mit einer gültigen Kreditkarte abschließt, wenn der Warenkorb ein verfügbares Produkt enthält.
User Story: US-203 (Als Kunde möchte ich mit meiner Kreditkarte bezahlen)
Risiko: R-08 (Payment-Gateway-Integrationsfehler)
Priorität: Hoch
Vorbedingungen:
Kundenkonto cust-4291 ist aktiv und authentifiziert
Warenkorb enthält Produkt SKU-1029 zu 49,99 €
Payment-Sandbox-Umgebung ist verfügbar
Feature-Flag new_checkout_flow ist aktiviert
Testdaten:
Kartennummer: 4532015112830366 (Test-Visa-Karte)
Ablauf: 12/25
CVV: 123
Karteninhaber-Name: Test Customer
Testschritte:
Zur Checkout-Seite navigieren
Verifizieren, dass die Warenkorbzusammenfassung SKU-1029 zu 49,99 € anzeigt
„Kreditkarte“ als Zahlungsmethode auswählen
Test-Kartendaten eingeben
„Kauf abschließen“ auswählen
Erwartete Ergebnisse:
Bestellung wird mit Status „Bezahlt“ erstellt
Bestätigungsseite zeigt eine Bestellnummer im Format ORD-YYYYMMDD-XXXX an
Warenkorb wird leer
Zahlungstransaktionsdatensatz existiert mit Status „Abgeschlossen“
Bestätigungs-E-Mail wird für den Kunden in die Warteschlange gestellt
Produkt-Inventar wird um 1 dekrementiert
Nachbedingungen:
Kunde bleibt authentifiziert
Testbestellung wird für automatisiertes Aufräumen markiert
Test-Zahlung wird in der Sandbox storniert
Umgebung:
Browser: Chrome 122+
API: v3
Sandbox: Payment-Gateway-Testumgebung
Jedes Feld hier entfernt eine Quelle von Mehrdeutigkeit, und keines davon dokumentiert Mausbewegungen. Rückverfolgbarkeits-Links erklären, warum der Fall existiert, während die Nachbedingungen das Aufräumen explizit machen. Da die Daten konkret sind, führen zwei Personen in Ihrem Team, die diese Spezifikation ausführen, im Wesentlichen denselben Test durch.
Testfallspezifikation vs. Testfall, Testplan und Testprozedur
Vier Artefakte teilen dasselbe Vokabular und werden ständig verwechselt. Jedes beantwortet eine andere Frage:
Artefakt
Was es ist
Frage, die es beantwortet
Testplan
Die Organisation und Strategie des Testens über ein Projekt oder Release hinweg
Wie wird das Testen durchgeführt?
Testfall
Eine individuelle Verifikation mit definierten Eingaben, Bedingungen und erwartetem Ergebnis
Welche Bedingung verifizieren wir?
Testfallspezifikation
Formale, strukturierte Dokumentation eines oder mehrerer Testfälle
Wie ist diese Verifikation definiert und bewertet?
Testprozedur oder Skript
Die geordnete Sequenz, die zur Ausführung von Tests verwendet wird
In welcher Reihenfolge führen wir sie aus?
Diese Artefakte sind übereinander gestapelt. Eine Spezifikation und ein Testfall beschreiben verschiedene Ebenen derselben Arbeit. Der Testfall ist die Verifikation selbst, und die Spezifikation ist die dokumentierte Form, die sie annimmt. Ein Testplan organisiert viele davon, und die Prozedur legt die Ausführungsreihenfolge fest.
Testfallspezifikation vs. Testszenario
Testszenarien identifizieren, was getestet werden muss, wie „Kunden-Login verifizieren“, und legen den allgemeinen Umfang fest. Die Spezifikation definiert dann, wie eine bestimmte Bedingung verifiziert wird, mit angehängten Vorbedingungen, Schritten, Daten und erwarteten Ergebnissen. Um die beiden direkt zu vergleichen:
Aspekt
Testszenario
Testfallspezifikation
Zweck
Identifiziert die Testzielsetzung
Definiert die Verifikationsmethode
Detaillierungsniveau
High-Level und breit
Low-Level und spezifisch
Beispiel
Kunden-Login verifizieren
Login mit gültigen Zugangsdaten (TC-AUTH-001)
Login mit falschem Passwort (TC-AUTH-002)
Login mit unbekannter E-Mail (TC-AUTH-003)
Login mit gesperrtem Konto (TC-AUTH-004)
Ausführung
Nicht direkt ausführbar
Direkt ausführbar
Umfang
Eins-zu-viele-Beziehung
Fokussiert auf eine einzelne Bedingung
Zielgruppe
Produkt, Stakeholder, Testplanung
QA, Automatisierung, Ausführung
Ein Szenario expandiert zu mehreren Spezifikationen, weshalb die Hierarchie von Anforderung zu Szenario zu Spezifikation zu Ausführung verläuft. Ihre Anforderung besagt, dass Kunden sich authentifizieren müssen, und das Szenario darunter besagt, dass Login unter verschiedenen Bedingungen funktioniert. Die Spezifikationen zählen dann diese Bedingungen mit konkretem Setup und erwarteten Ergebnissen auf. Wenn Ihr Team diese Hierarchie von Grund auf aufbaut, führt unser Leitfaden zu test case management durch das praktische Setup.
Typen von Testfallspezifikationen
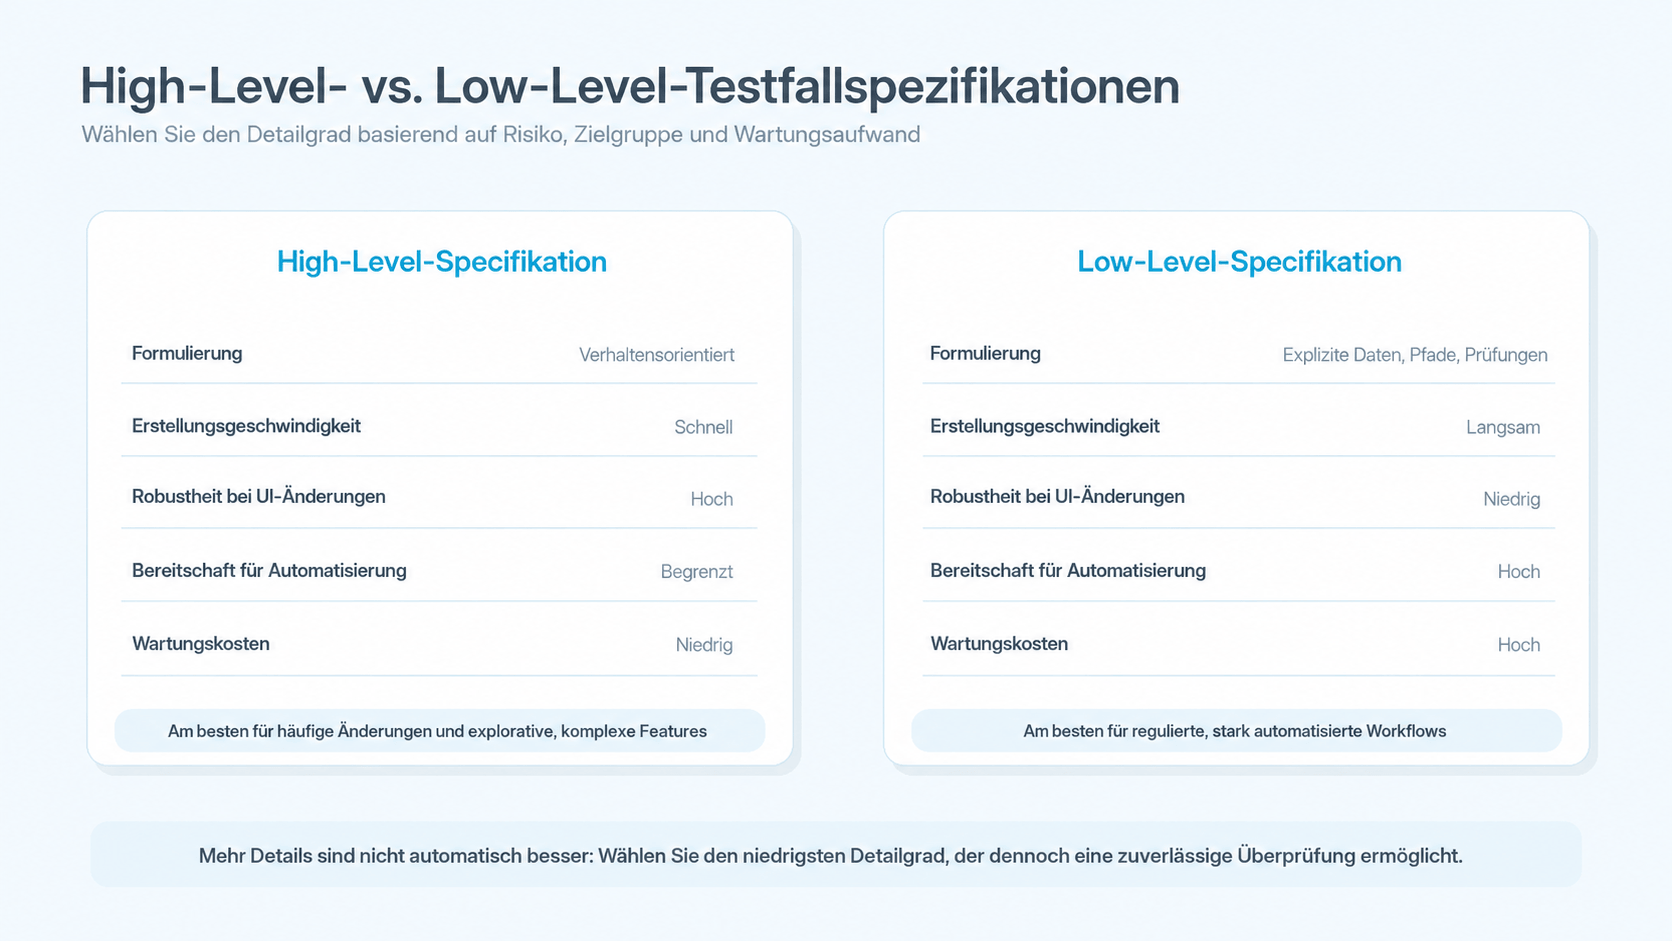
Spezifikationen variieren nach Detaillierungsniveau, Ausführungsmethode und dem getesteten Qualitätsmerkmal. Da das Detaillierungsniveau die meisten Entscheidungen antreibt, kommt die High-Level- und Low-Level-Aufteilung zuerst.
Dimension
High-Level-Spezifikation
Low-Level-Spezifikation
Formulierung
„Verifizieren, dass ein aktiver Abonnent ein monatliches Abonnement kündigen kann“
ISTQB Advanced Test Analyst-Leitlinien unterstützen beide Ebenen, ohne eine als überlegen zu erklären. In der Praxis läuft die Wahl auf die Fähigkeiten Ihres Teams und das Wartungsbudget hinaus. Neben dieser Aufteilung sind vier weitere Kategorien wichtig:
Manuelle und automatisierte Spezifikationen teilen eine Struktur, obwohl sie sich in der Toleranz für vage Eingaben unterscheiden. Der Automatisierungsabschnitt unten bildet die beiden Feld für Feld aufeinander ab.
Funktionale Spezifikationen verifizieren Geschäftslogik und Feature-Verhalten, wie Login-Flows oder Checkout-Prozesse. Dazu kombinieren sie Vorbedingungen, Testdaten, schrittweise Aktionen und beobachtbare Ergebnisse.
Nicht-funktionale Spezifikationen zielen auf Performance, Sicherheit, Usability und Zuverlässigkeit. Ein Performance-Fall könnte 1000 gleichzeitige Benutzer definieren, die 10 Minuten lang aufrechterhalten werden, mit einer 95-Perzentil-Antwortzeit von maximal 500 ms, während ein Sicherheitsfall verifiziert, dass eine Anfrage HTTP 403 ohne Kundendaten in der Antwort zurückgibt.
BDD-Szenarien, geschrieben in Gherkin, dienen als ausführbare Spezifikationen. Da „Angenommen, ein aktives Kundenkonto existiert / Wenn der Kunde gültige Zugangsdaten eingibt / Dann wird das Konto-Dashboard angezeigt“ klar lesbar ist, kommuniziert dasselbe Artefakt Verhalten sowohl an Produkt- als auch an Automatisierungsteams.
Starke Test-Suites mischen diese Typen bewusst. High-Level-Spezifikationen passen zu explorativ-starken Features, während Low-Level-Spezifikationen zu compliance-starken Workflows passen. Nicht-funktionale Spezifikationen decken dann die Attribute ab, bei denen Performance und Sicherheit das Release entscheiden.
Wie Testfallspezifikationen die Testautomatisierung unterstützen
Automatisierungs-Frameworks verbrauchen dieselben Informationen, die eine Spezifikation bereits enthält. Jedes Element hat ein direktes Gegenstück im automatisierten Test:
Spezifikationselement
Automatisierungs-Gegenstück
Praktischer Effekt
Vorbedingung
Fixture oder Setup-Routine
Der Test baut seinen eigenen Zustand auf und hört auf, von der Ausführungsreihenfolge abzuhängen
Testdaten
Parameter oder ein Data-Provider
Ein Skript deckt mehrere Partitionen und Grenzwerte ab
Testaktion
Automatisierungsbefehl
Schritte werden zu Code ohne eine zweite Analysrunde
Erwartetes Ergebnis
Assertion
Das Pass-Kriterium wird maschinenprüfbar
Nachbedingung
Teardown
Testdaten werden nach jedem Durchlauf aufgeräumt
Rückverfolgbarkeit
Test-ID verknüpft mit der Anforderung
Berichte zeigen Anforderungsabdeckung aus automatisierten Durchläufen
Diese Abbildung funktioniert nur, wenn Ihre Eingaben konkret sind und die erwarteten Ergebnisse beobachtbar sind. Vage Eingaben wie „geben Sie eine gültige E-Mail-Adresse ein“ benötigen echte Werte, bevor irgendjemand in Ihrem Team sie skriptet. Automatisierung fügt daher eine Low-Level-Implementierung hinzu, ohne die geschäftliche Absicht der Spezifikation zu ändern. Beobachtbarkeit setzt die zweite Bedingung. Das erwartete Ergebnis muss an einer Schnittstelle sichtbar sein, die das Framework erreichen kann, wie eine API-Antwort oder eine Datenbankzeile.
Geschäftliche Absicht gehört in die Spezifikation, und das Framework besitzt die Mechanik. Infolgedessen betrifft ein Wechsel zwischen Automatisierungs-Tools hauptsächlich die Implementierungsebene. Die Spezifikation selbst bleibt an Ort und Stelle.
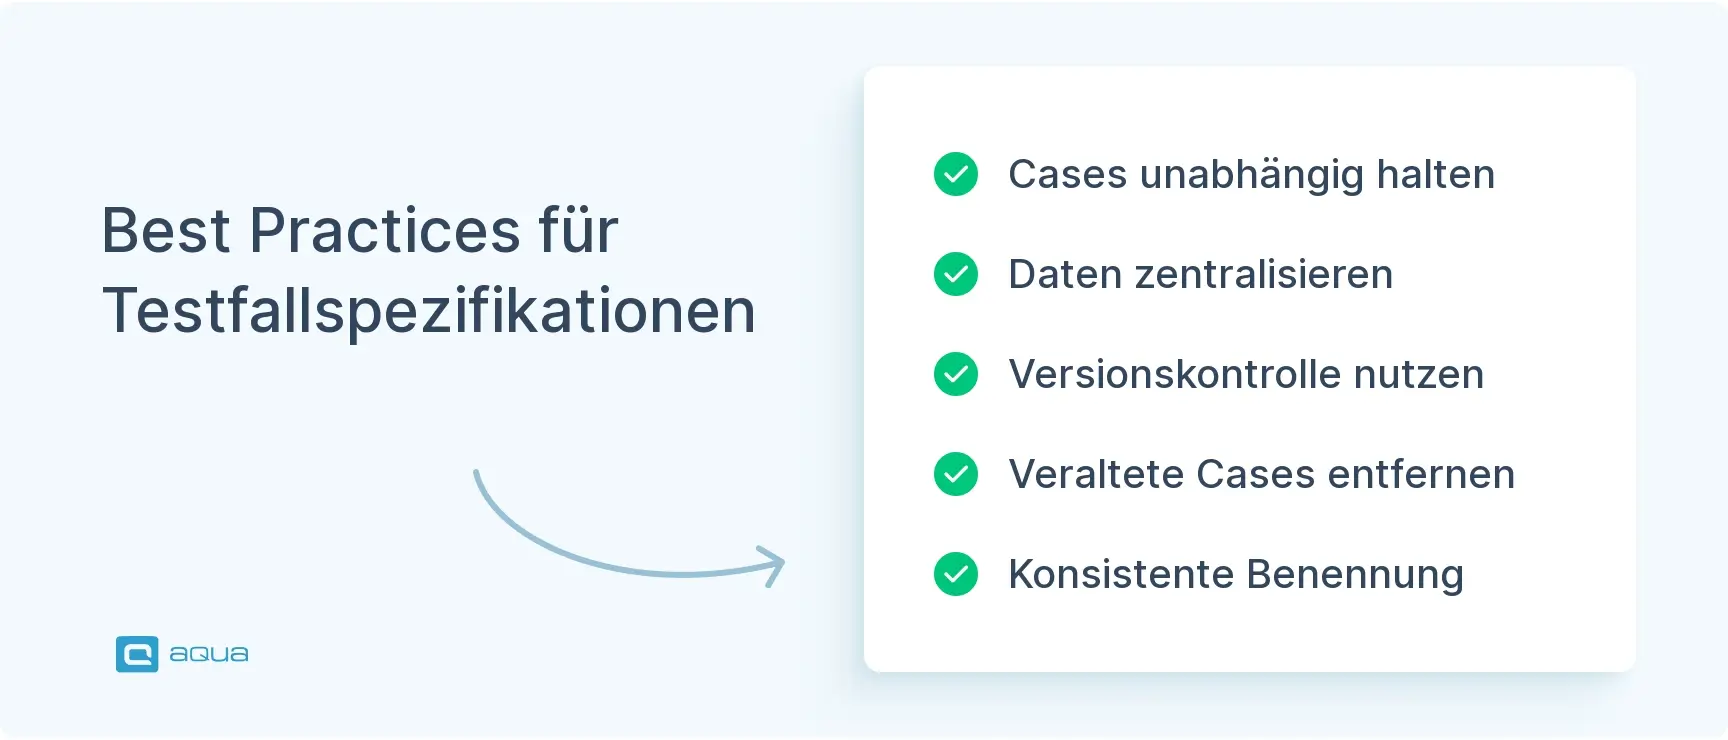
Best Practices für die Wartung von Testfallspezifikationen
Eine Spezifikation zu erstellen ist nur der erste Schritt. Anforderungen und Schnittstellen ändern sich im Laufe der Zeit, und eine Bibliothek, die niemand aktualisiert, hört auf, mit dem Produkt übereinzustimmen, das Ihr Team ausliefert.
Halten Sie Fälle unabhängig. Eine Kette wie Kunde erstellen, Kunde bearbeiten, Produkt kaufen, Kunde löschen kollabiert vollständig, sobald der erste Fall fehlschlägt. Vorbedingungen sollten den erforderlichen Zustand beschreiben, den das Framework dann auf Abruf herstellen kann.
Vermeiden Sie UI-Implementierungsdetails, es sei denn, die Anforderung hängt davon ab. Button-Labels und CSS-Selektoren altern schnell, sodass ein darauf aufgebauter Fall während eines kosmetischen Redesigns bricht, das kein Verhalten änderte.
Zentralisieren Sie wiederverwendbare Testdaten. Gemeinsame Konten, Sandbox-Karten und Fixtures gehören an einen Ort. Ein rotiertes Credential kostet dann eine einzige Bearbeitung.
Versionieren Sie Spezifikationen, wenn sich Anforderungen ändern. Auditoren fragen, wie ein Fall zum Zeitpunkt eines Releases aussah. Historie zählt genauso viel wie der aktuelle Text.
Setzen Sie obsolete Fälle planmäßig außer Betrieb. Ein vierteljährlicher Durchgang entfernt Fälle für Features, die Ihr Unternehmen nicht mehr ausliefert, was Regressionsläufe ehrlich darüber hält, was sie abdecken.
Halten Sie Benennung und Struktur konsistent. Vorhersehbare IDs und Feldreihenfolge lassen Reviewer einen Fall in Sekunden scannen, und sie machen Massenbearbeitungen weit sicherer.
Schreiben Sie den Testfall so, dass jede Person ohne Vorkenntnisse über die App den Schritten folgen und ihn ausführen kann. Das ist zwar hilfreich, aber je nach Ihrem Team müssen Sie die Balance finden zwischen der Zeit und den Ressourcen, die Sie für das Schreiben von Testfällen aufwenden, und dem Detailgrad des Testfalls selbst.
Der ISTQB Advanced Test Analyst Syllabus bietet auch eine Review-Checkliste, die es sich lohnt durchzugehen, bevor eine Spezifikation in Ihre Bibliothek eintritt.
Qualitätsmerkmal
Review-Frage
Rückverfolgbarkeit
Verbindet sich der Fall mit einer Testbedingung, Anforderung oder Risiko?
Konsistenz
Folgt er derselben Sprache und Struktur wie seine Nachbarn?
Präzision
Unterstützt er nur eine vernünftige Interpretation?
Vollständigkeit
Enthält er alles, was für Ausführung und Bewertung benötigt wird?
Prägnanz
Wurde unnötige Komplexität vereinfacht?
Wartbarkeit
Wird eine kleine Produktänderung Bearbeitungen über Hunderte von Fällen hinweg erzwingen?
Wartbarkeit ist das Merkmal, das Teams zuletzt hinzufügen und dann bereuen, übersprungen zu haben. Eine Suite von 5.000 exquisit detaillierten Fällen wird zu einer Belastung, sobald jede kleine UI-Änderung eine Woche Bearbeitung auslöst.
Versionierung, zentralisierte Testdaten und das Außer-Betrieb-Setzen obsoleter Fälle sind alle von Hand handhabbar, bis die Bibliothek ein paar tausend Spezifikationen überschreitet. aqua cloud, eine KI-gestützte Test- und Anforderungsmanagement-Lösung, bietet Versionshistorie, die aufzeichnet, wer jeden Fall wann geändert hat, was die meisten Audit-Fragen direkt abdeckt. Wiederverwendbare Testdaten sitzen an einem Ort, sodass ein rotiertes Sandbox-Credential eine einzige Bearbeitung kostet. Coverage-Dashboards zeigen an, welche Anforderungen ihre Tests nach der letzten Änderungsrunde verloren haben. Jeder fehlgeschlagene Durchlauf verknüpft sich mit seinem Defekt und hält die Spezifikation, die Ausführung und den Fix in einem verbundenen Datensatz. Manuelle und automatisierte Ergebnisse erscheinen in derselben Reporting-Ansicht, sodass Ihr Abdeckungsbild vollständig bleibt. Ausführungsergebnisse kehren aus Ihrer Pipeline automatisch zurück. aqua verbindet sich mit Jenkins, JMeter, SoapUI, Ranorex, PowerShell, UnixShell, MSSQL- und Oracle-Datenbanken, REST API und über 10 nativen Automatisierungsintegrationen.
Sparen Sie 12,8 Stunden pro Tester pro Woche mit aquas KI
Der schwierigste Teil dieser Arbeit ist, ein Detaillierungsniveau zu wählen und Ihr Team daran zu halten. Explizite IDs, genaue Schritte und Datenbankprüfungen sind die Mühe in einem regulierten Zahlungsablauf wert. Ein UI-Feature, das sich jeden Sprint ändert, macht besser mit Akzeptanzkriterien und einem High-Level-Fall. Einen Standard überall anzuwenden kostet Sie entweder Wartungsstunden oder die Präzision, die die Bibliothek wertvoll machte. Setzen Sie das Niveau pro Risikobereich, zeichnen Sie die Begründung auf und überdenken Sie beides, wenn sich die Anforderung bewegt.
Eine Testfallspezifikation ist eine dokumentierte Beschreibung der Vorbedingungen, Eingaben, Aktionen und erwarteten Ergebnisse, die erforderlich sind, um einen Aspekt des Softwareverhaltens zu verifizieren. Sie definiert, wie ein Test durchgeführt wird und wie sein Ergebnis objektiv bewertet wird.
Was sollte eine Testfallspezifikation enthalten?
Eine vollständige Spezifikation trägt einen Identifikator, eine Zielsetzung, Rückverfolgbarkeit, Vorbedingungen, Testdaten, Schritte, erwartete Ergebnisse, Nachbedingungen, Umgebungsdetails und Abhängigkeiten. Prioritäts- und Hinweisfelder helfen dann größeren Teams, die Bibliothek effizient zu sortieren und zu überprüfen.
Was ist der Unterschied zwischen einem Testfall und einer Testfallspezifikation?
Ein Testfall ist die Verifikation selbst, mit ihren Eingaben, Bedingungen und erwartetem Ergebnis. Die Spezifikation ist die dokumentierte Form, die diese Verifikation annimmt und einen oder mehrere Fälle abdeckt. Die meisten Test-Management-Tools präsentieren beide als einen einzigen Datensatz.
Wie schreibt man eine effektive Testfallspezifikation?
Beginnen Sie mit Ihrer Testbasis, dann leiten Sie Bedingungen mit bewährten Techniken wie Grenzwertanalyse ab und schreiben Sie beobachtbare erwartete Ergebnisse. Behalten Sie eine Zielsetzung pro Fall bei, fügen Sie Rückverfolgbarkeit zur Anforderung hinzu und wählen Sie ein Detaillierungsniveau, das Ihr Team wartet.
Welcher Standard deckt heute Testfallspezifikationen ab?
ISO/IEC/IEEE 29119-3:2021 ist der aktuelle internationale Standard für Softwaretest-Dokumentation und bietet Vorlagen für Testfälle, Pläne, Prozeduren und Berichte. Er ersetzte IEEE 829, auf das sich viele QA-Teams noch aus älteren Prozessdokumenten beziehen.
Wie detailliert sollte eine Testfallspezifikation sein?
Detail folgt Risiko und Zielgruppe. Regulierte Workflows rechtfertigen explizite IDs, Navigationsschritte und Datenbankprüfungen. Sich schnell ändernde UI-Features machen besser mit High-Level-Fällen, da Low-Level-Spezifikationen mehr Wartung kosten als die Abdeckung, die sie hinzufügen.
Wer schreibt und überprüft Testfallspezifikationen?
Tester und Test-Analysten schreiben normalerweise Spezifikationen, während Entwickler, Product Owner und Business-Analysten sie auf Korrektheit überprüfen. Peer-Review gegen Rückverfolgbarkeit und Präzision deckt dann Mehrdeutigkeit auf, bevor ein Fall in Ihre permanente Testbibliothek eintritt.
Pavel ist Quality-Assurance-Berater und Autor mit tiefem Fachwissen in der Lösung komplexer Testherausforderungen. Sein Hintergrund in der Softwareentwicklung hat Organisationen dabei geholfen, ihre QA-Praktiken von reaktiv zu proaktiv zu entwickeln. Neben der Beratung entwickelt Pavel Best-Practice-Leitfäden und Fallstudien für aqua cloud, die praxisnahe QA-Lösungen demonstrieren…
Nurlan, ein QA-Koordinator, ist stolz darauf, nahtlose QA-Operationen zu orchestrieren. Seine Expertise in der Koordination von QA-zentrierten Projekten und der Integration von QA-Lösungen hat konsequent höchste Kundenzufriedenheit erzielt. Neben seiner Vollzeittätigkeit als QA-Koordinator beinhaltet Nurlans Rolle das Erstellen von überzeugenden Inhalten, die Nutzer über die…
Die Verbesserung des aqua-Produkts ist Martins Hauptaufgabe und größte Mission. Sein Fachwissen umfasst ITIL-Prozessberatung, Änderungsmanagement, Qualitätssicherung, Qualitätsmanagement und Anforderungsmanagement. Martin arbeitet seit mehr als 18 Jahren in der Qualitätssicherung für regulierte Branchen und ist eine unersetzliche Führungskraft bei der andagon Group.
Beginnen Sie Ihre Arbeit nicht mit gewöhnlichen E-Mails: Fügen Sie eine gesunde Dosis an aufschlussreichen Softwaretest-Tipps von unseren QS-Experten hinzu.
Werden Sie Teil unserer Community von begeisterten Experten! Erhalten Sie neue Beiträge aus dem aqua-Blog direkt in Ihre Inbox. QS-Trends, Übersichten über Diskussionen in der Community, aufschlussreiche Tipps — Sie werden es lieben!
Wir sind dem Schutz Ihrer Privatsphäre verpflichtet. Aqua verwendet die von Ihnen zur Verfügung gestellten Informationen, um Sie über unsere relevanten Inhalte, Produkte und Dienstleistungen zu informieren. Diese Mitteilungen können Sie jederzeit wieder abbestellen. Weitere Informationen finden Sie in unserer Datenschutzrichtlinie.
X
🤖 Neue spannende Updates sind jetzt für die aqua-Intelligenz verfügbar! 🎉