Wie man Testfälle für Zahlungsgateways schreibt: Kompletter Leitfaden
Testfälle für Zahlungsgateways müssen zwei Dinge beweisen: Geld bewegt sich korrekt, wenn eine Zahlung gültig ist, und nichts Schlimmes passiert, wenn sie es nicht ist. Dieser Leitfaden gibt Ihnen Beispiele für jede Phase, von der Kartenvalidierung bis zu Rückerstattungen, API-Verhalten, Sicherheit und Last. Nutzen Sie sie als Ausgangspunkt und passen Sie die Werte an Ihr Gateway und Ihre Sandbox an.
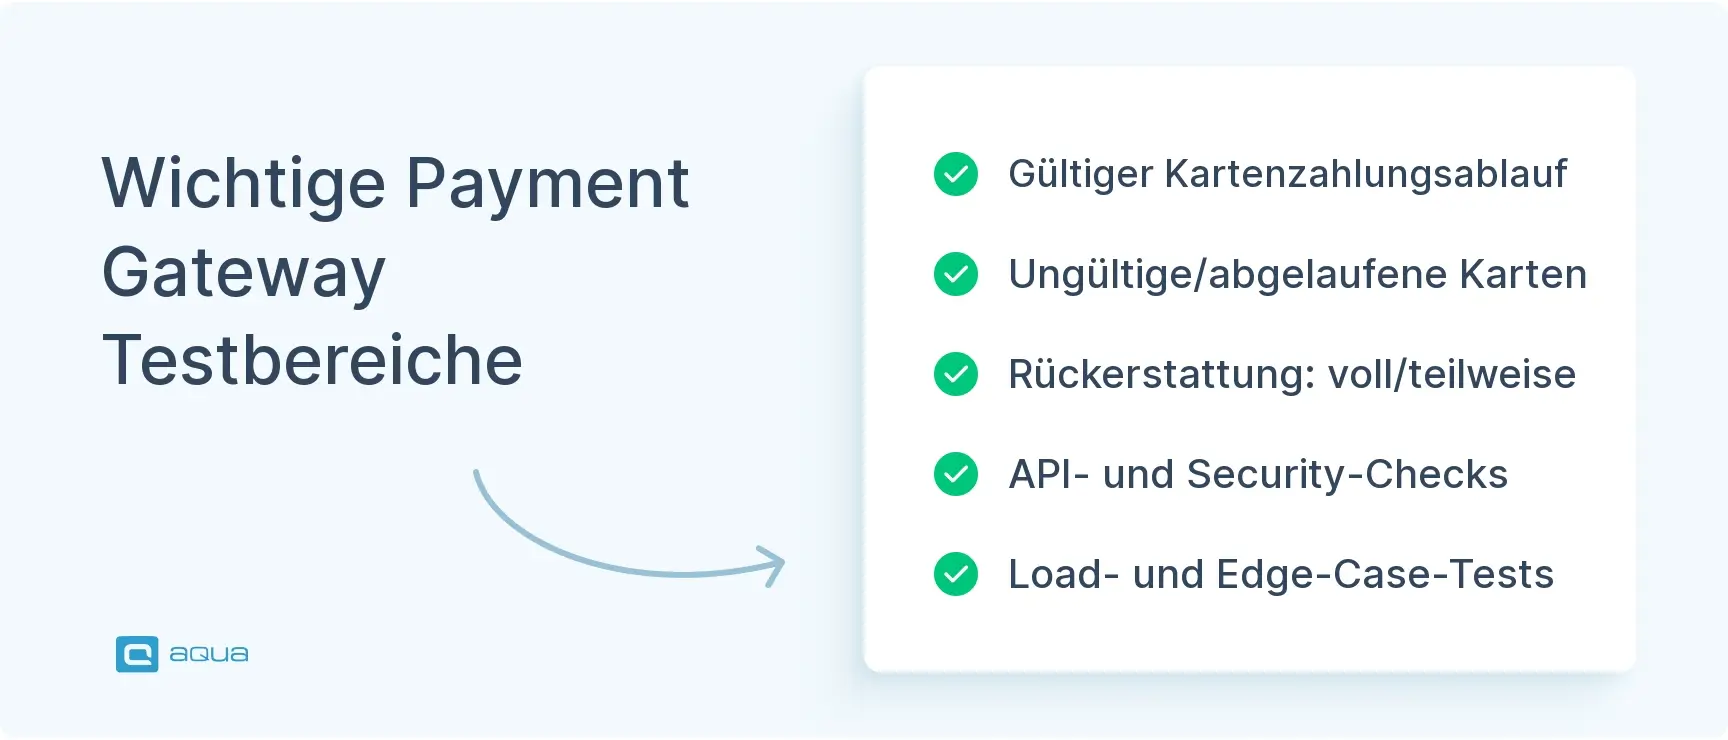
Das Testen von Zahlungsgateways prüft, ob Transaktionen korrekt abgeschlossen werden, sauber fehlschlagen und niemals Kartendaten offenlegen. Es umfasst Zahlungen, Rückerstattungen, API-Verhalten, Sicherheit und Lastverhalten.
Positive Fälle beweisen, dass gültige Karten, Wallets, mehrere Währungen und gespeicherte Karten funktionieren. Negative Fälle verwenden ungültige Karten, abgelaufene Karten, unzureichende Deckung, gesperrte Karten und Timeouts.
Rückerstattungen benötigen eine eigene Test-Suite: vollständig, teilweise, mehrere Teilbeträge und Rückerstattungen für stornierte oder nicht abgerechnete Transaktionen.
Sicherheitsfälle bestätigen PCI DSS-Konformität, TLS-Verschlüsselung, Tokenisierung, Injection-Schutz und Brute-Force-Limits.
Edge Cases und Lasttests fangen auf, was normale Durchläufe übersehen, wie Doppelklicks, doppelte Tabs, Transaktionen um Mitternacht und Traffic-Spitzen.
Ein Timeout, der einen Kunden doppelt belastet, kostet mehr Vertrauen, als jedes neue Feature zurückgewinnen kann. Hier ist, was zu testen ist, in der Reihenfolge, wie eine Zahlung tatsächlich abläuft.
Was ist das Testen von Zahlungsgateways?
Das Testen von Zahlungsgateways prüft, ob Ihr System Zahlungen korrekt und sicher sendet, empfängt und aufzeichnet. Das Gateway sitzt zwischen der Karte des Kunden und Ihrem Händlerkonto, sodass ein Fehler dort direkt den Umsatz trifft.
Der Umfang ist breiter als „geht eine Zahlung durch“. Sie prüfen auch abgelehnte Karten, hängende Transaktionen, Rückerstattungsgenauigkeit, API-Antworten und PCI DSS-Konformität, den Standard, der regelt, wie Kartendaten behandelt werden können.
Beispiel-Testfälle für Zahlungsgateways helfen Ihnen, reale Situationen zu simulieren, bevor Kunden darauf stoßen. Was passiert mit einer abgelaufenen Karte? Was, wenn das Netzwerk auf halbem Weg abbricht? Testfälle für Zahlungsgateway-Abläufe beantworten diese Fragen in einer Sandbox, wo ein Fehler nichts kostet.
Wie man Testfälle für Zahlungsgateways schreibt
Wie man Testfälle für Zahlungsgateways schreibt, beginnt mit dem Transaktionslebenszyklus. Eine Zahlung durchläuft diese Phasen:
Der Kunde übermittelt Zahlungsdetails.
Das Gateway validiert die Karte.
Der Prozessor erhält eine Autorisierungsanfrage.
Eine Antwort kommt zurück.
Die Transaktion wird abgeschlossen oder schlägt fehl.
Jede Phase benötigt Fälle für ihre Eingaben, erwarteten Ausgaben und Systemzustände wie ausstehend, abgeschlossen oder fehlgeschlagen.
Jeder Testfall für ein Zahlungsgateway benötigt dieselben Felder:
ID und Titel – Etwas Lesbares, wie TC_PG_001_ValidCard_Success, nicht „Test1.“
Vorbedingungen – Zum Beispiel „Sandbox-Umgebung, Benutzer hat eine gültige gespeicherte Karte.“
Testdaten – Exakte Kartennummer, Ablaufdatum, CVV und Betrag.
Schritte – Nummeriert, eine Aktion pro Schritt.
Erwartetes Ergebnis – Ein Status, eine Nachricht und ein Datenbankzustand, den Sie überprüfen können.
Umgebung und Zahlungsmethode – Sandbox oder Produktion, Visa oder PayPal, und ob 3D Secure gilt.
Detaillierte Testfälle für Zahlungsgateways sollten den exakten Antwortcode oder die Nachricht nennen, die Sie erwarten. „Zahlung wird abgelehnt“ ist nicht überprüfbar. „Gateway gibt einen Ablehnungscode zurück und der Benutzer sieht ‚Karte abgelehnt, versuchen Sie eine andere Karte'“ ist es.
Führen Sie ein separates Blatt für negative Fälle, denn dort verstecken sich die harten Bugs. Gruppieren Sie Fälle in Suites nach Bereich, und wenn Sie unsicher sind, wie ein einzelner Fall zu einem vollständigen Set gehört, erklärt dies dieser Artikel über test suite vs test case. Beginnen Sie mit einer wiederverwendbaren test case template, damit jeder Tester die gleichen Felder erfasst. Eine Test-Management-Plattform wie aqua cloud kann diese Fälle mit Anforderungen und Defekten verknüpfen.
Ein Testfall-Szenario für ein Zahlungsgateway ist am einfachsten als eine Kundengeschichte zu denken, wie „wiederkehrender Benutzer zahlt mit einer gespeicherten Karte und einem Promo-Code.“ Jede Geschichte zerfällt dann in die atomaren Fälle unten.
Das Schreiben umfassender Testfälle für Zahlungsgateways kann schnell überwältigend werden. Zwischen der Validierung von Kartentypen, dem Testen der Rückerstattungslogik und der Abdeckung von Sicherheitsanforderungen schauen Sie auf Hunderte von Testfällen, die strukturiert, dokumentiert und gepflegt werden müssen.
Genau hier transformiert aqua cloud Ihren Test-Workflow. Mit aquas domänentrainierter KI (aqua Intelligence), die auf RAG (Retrieval-Augmented Generation) basiert, können Sie detaillierte Testfälle für Zahlungsgateways aus Ihren Anforderungen in Sekunden generieren, nicht in Stunden. Was macht dies anders als generische KI? Die eigene Dokumentation Ihres Projekts wird Teil der KI-Intelligenz, sodass jeder generierte Testfall Ihre spezifischen Zahlungsabläufe, Geschäftsregeln und Terminologie widerspiegelt. Von Kreditkarten-Validierungsszenarien bis zu API-Integrationstestfällen liefert aqua strukturierte, sofort ausführbare Testfälle, während Ihre sensiblen Zahlungsdaten sicher und konform bleiben. Sie behalten vollständige Rückverfolgbarkeit von Anforderungen bis zur Ausführung, mit nahtloser Jira- und Azure DevOps-Integration, die sicherstellt, dass Ihre Dev- und QA-Teams perfekt synchronisiert bleiben.
Generieren Sie vollständige Test-Suites für Zahlungsgateways in Sekunden mit KI, die Ihr Projekt kennt
Positive Fälle bestätigen, dass gültige Zahlungen funktionieren. Diese Testfälle für Zahlungsgateways sind Ihre Baseline, und sie sollten bei jedem Build bestehen.
Gültige Kreditkartenzahlung – Geben Sie eine gültige Testkarte, CVV, Ablaufdatum und Rechnungsadresse ein. Die Zahlung ist erfolgreich, eine Bestätigungsseite lädt und eine Quittungs-E-Mail kommt an.
Gültige Debitkartenzahlung – Gleicher Ablauf mit einer Debitkarte. Gelder werden sofort abgebucht und der Status wird „abgeschlossen.“
PayPal-Zahlung – Wählen Sie PayPal, melden Sie sich bei der Weiterleitung an, autorisieren und kehren zur Händlerseite mit bestätigter Transaktion zurück.
Mehrere Währungen – Zahlen Sie in USD, EUR und GBP. Das Symbol, jede Umrechnung und der abgerechnete Betrag sind korrekt.
Gespeicherte Karte – Entscheiden Sie sich, die Karte zu speichern. Ein Token wird gespeichert, die Karte erscheint in den Kontoeinstellungen, und die nächste Zahlung verwendet sie ohne erneute Eingabe.
Promo-Code vor Zahlung – Wenden Sie einen gültigen Code an. Der berechnete Betrag und der Transaktionsdatensatz zeigen beide den Rabatt.
Quittung und Aufzeichnungen – Nach Erfolg stimmen die Bestätigungs-E-Mail, der Bestellstatus und die Transaktions-ID überein.
Wenn einer davon intermittierend fehlschlägt, behandeln Sie es als Regression und untersuchen Sie sofort.
Negative Testfälle für Zahlungsgateways
Negative Testfälle für Zahlungsgateways füttern das System absichtlich mit schlechten Daten. Gute negative Testfälle für Zahlungsgateways bestätigen, dass jeder Fehler eine klare Nachricht, keine Belastung und eine Möglichkeit zum Wiederholen erzeugt.
Ungültige Kartennummer – Geben Sie die falsche Länge oder nicht-numerische Zeichen ein. Das Formular lehnt es mit einem klaren Fehler ab.
Abgelaufene Karte – Verwenden Sie ein vergangenes Ablaufdatum. Die Zahlung schlägt fehl mit „Karte abgelaufen.“
Falscher CVV – Geben Sie den falschen Code ein. Die Zahlung wird abgelehnt und der Benutzer kann es korrigieren.
Unzureichende Deckung – Verwenden Sie die Testkarte Ihres Gateways für unzureichende Deckung. Die Zahlung schlägt fehl mit einer klaren Nachricht.
Gesperrte Karte – Verwenden Sie eine Testkarte, die als gesperrt markiert ist. Die Zahlung wird mit dem richtigen Fehlercode abgelehnt.
Zahlungs-Timeout – Simulieren Sie eine Netzwerkverzögerung. Keine doppelte Belastung erfolgt, eine Timeout-Nachricht erscheint, und der Benutzer kann es wiederholen.
Fehlende Pflichtfelder – Lassen Sie CVV oder Postleitzahl der Rechnungsadresse leer. Die Validierung blockiert die Übermittlung.
Injection in Kartenfeldern – Geben Sie SQL-Code in Karteneingaben ein. Die Bereinigung verhindert es und die Zahlung schlägt sicher fehl.
Verlorene oder gestohlene Karte – Verwenden Sie die passende Testkarte. Die Transaktion wird blockiert, ohne Details offenzulegen.
Testfälle für Transaktionen in Zahlungsgateways
Transaktionsfälle folgen einer Zahlung vom Start bis zur Abrechnung und prüfen jeden Status auf dem Weg.
Initiiert – Klicken Sie auf „Jetzt zahlen.“ Eine Transaktions-ID erscheint und der Status ist „Ausstehend.“
Autorisiert – Der Prozessor genehmigt. Der Status wird „Autorisiert“ und Gelder werden gehalten, noch nicht eingezogen.
Eingezogen – Ziehen Sie die Autorisierung ein. Der Status wird „Abgeschlossen“ und der Betrag wird im Händlerkonto abgerechnet.
Vom Prozessor abgelehnt – Eine Betrugsüberprüfung oder ein Kartenproblem löst eine Ablehnung aus. Der Status ist „Abgelehnt“ und der Benutzer sieht einen klaren Fehler.
Storniert – Stornieren Sie eine Autorisierung vor dem Einziehen. Gelder werden freigegeben und der Status wird „Storniert.“
Teilweiser Abschluss – Bei einer Bestellung mit mehreren Artikeln, bei der ein Artikel fehlschlägt, ist die Teilbelastung korrekt und der Benutzer wird informiert.
Abgleich – Vergleichen Sie Gateway-Dashboard-Aufzeichnungen mit Ihrer Datenbank. IDs, Beträge und Zeitstempel stimmen überein.
Testfälle für Zahlungsgateways für Kredit- und Debitkarten
Jedes Kartennetzwerk verhält sich etwas anders, also testen Sie sie separat. Ihre Kreditkarten-Testfälle hier sollten jedes Netzwerk abdecken, das Sie akzeptieren.
Visa – Eine Visa-Zahlung wird autorisiert und abgerechnet.
Mastercard – Der gleiche Ablauf mit denselben Erfolgskriterien.
American Express – Amex verwendet eine 15-stellige Nummer und einen 4-stelligen CVV. Validierung und Verarbeitung behandeln beides.
Discover – Discover-Transaktionen werden erfolgreich abgeschlossen.
Debitkarte mit PIN – Wo eine PIN erforderlich ist, erscheint der Eingabebildschirm und die richtige PIN autorisiert die Zahlung.
3D Secure – Eine Karte, die zusätzliche Verifizierung benötigt, leitet zur Bankseite um, akzeptiert den Einmalcode und wird nach Authentifizierung abgeschlossen.
Fehlgeschlagenes 3D Secure – Ein falscher Code oder abgebrochene Challenge erzeugt keine Belastung und keine Bestellung.
Kartennetzwerk-Ausfall – Simulieren Sie Ausfallzeit bei einem Netzwerk. Der Benutzer sieht einen klaren Fehler und kann es wiederholen.
Testfälle für Rückerstattungen in Zahlungsgateways
Rückerstattungen kehren den Geldfluss um, was sie leicht falsch zu machen macht.
Vollständige Rückerstattung – Erstatten Sie eine eingezogene Transaktion vollständig zurück. Gelder kehren zur Karte zurück und der Status wird „Erstattet.“
Teilweise Rückerstattung – Erstatten Sie einen Teil des Betrags zurück. Der Erstattungsbetrag ist richtig, das Original bleibt „Abgeschlossen,“ und ein neuer Erstattungsdatensatz erscheint.
Mehrere Teilerstattungen – Erstellen Sie zwei Teilbeträge. Die Summe darf den ursprünglichen Betrag nicht überschreiten und beide erscheinen in den Logs.
Rückerstattung bei stornierter Transaktion – Das System blockiert es mit einem klaren Fehler, da die Gelder bereits freigegeben wurden.
Rückerstattung vor Abrechnung – Die Erstattung einer autorisierten, aber nicht eingezogenen Zahlung sollte stattdessen eine Stornierung auslösen.
Rückerstattungs-Timeout – Simulieren Sie eine Prozessorverzögerung. Das System wiederholt oder stellt die Rückerstattung in die Warteschlange und zeigt einen ausstehenden Status.
Rückerstattung auf eine abgelaufene Karte – Prüfen Sie, wie Ihr Prozessor damit umgeht. Die Rückerstattung sollte abgeschlossen werden oder mit einem klaren Status fehlschlagen.
Rückerstattung über den ursprünglichen Betrag – Versuchen Sie, mehr als bezahlt wurde zurückzuerstatten. Das System lehnt es ab.
Testfälle für Fehlerbehandlung in Zahlungsgateways
Gute Fehlerbehandlung sagt Benutzern, was als nächstes zu tun ist. Schlechte Behandlung lässt sie raten und doppelt belasten.
Generischer Fehler – Ein unspezifischer Fehler zeigt eine hilfreiche Nachricht mit Wiederholungsoption, nicht „Fehler 500.“
Gateway-Timeout – Der Benutzer sieht „Transaktion abgelaufen, bitte versuchen Sie es erneut,“ und keine doppelte Belastung erscheint.
Fehlerhafte Antwort – Eine defekte API-Antwort wird protokolliert, die Zahlung wird nicht abgeschlossen, und der Benutzer sieht einen freundlichen Fehler.
Verbindungsabbruch – Eine unterbrochene Verbindung während der Zahlung wird erkannt, die Transaktion wird zurückgerollt, und der Benutzer wird informiert.
Rate Limit – Das Überschreiten des Prozessor-Limits stellt die Anfrage in die Warteschlange oder zeigt eine „Bitte warten“-Nachricht.
Doppelklick – Das zweimalige Klicken auf „Jetzt zahlen“ erstellt eine Transaktion, weil der Button sich nach dem ersten Klick deaktiviert.
Betrugskennzeichnung – Eine gekennzeichnete Transaktion wird blockiert und der Benutzer erhält die nächsten Schritte.
API-Testfälle für Zahlungsgateways
Testfälle für die Integration von Zahlungsgateways prüfen den Vertrag zwischen Ihrem Backend und dem Prozessor.
Gültige Anfrage – Die Antwort enthält eine Transaktions-ID, einen Erfolgsstatus und den richtigen Betrag.
Antwortzeit – Bei normaler Last antwortet die API innerhalb Ihrer SLA, zum Beispiel 2 Sekunden.
Ungültiger API-Schlüssel – Ein ungültiger oder abgelaufener Schlüssel gibt 401 Unauthorized zurück.
Fehlerhaftes JSON – Eine schlecht strukturierte Anfrage gibt 400 Bad Request mit Details zurück.
Idempotenz – Das zweimalige Senden derselben Anfrage mit demselben Idempotenzschlüssel gibt das ursprüngliche Ergebnis und keine zweite Belastung zurück.
Rate Limiting – Zu viele Anfragen geben 429 und einen Retry-After-Header zurück.
API-Versionierung – Eine veraltete Version funktioniert weiterhin oder gibt einen klaren Hinweis auf Veralterung zurück.
Webhook-Zustellung – Eine erfolgreiche Belastung sendet einen Webhook an Ihren Endpunkt mit der korrekten Payload.
Webhook-Duplikate – Dasselbe Ereignis, das zweimal ankommt, wird einmal verarbeitet.
Sicherheitstestfälle für Zahlungsgateways
Sicherheitsfälle schützen Kartendaten und halten Sie konform mit PCI DSS.
PCI DSS-Speicherregeln – Kartennummern werden nicht unverschlüsselt gespeichert, und CVV- und PIN-Daten erscheinen niemals in der Datenbank oder in Logs.
TLS-Verschlüsselung – Aller Zahlungsverkehr verwendet HTTPS mit einem gültigen Zertifikat und leckt nichts in Klartext.
Tokenisierung – Kartendetails werden sofort nach Eingabe tokenisiert, und das Token wird für Verarbeitung und Speicherung verwendet.
SQL-Injection – Payloads in Zahlungsfeldern werden bereinigt und die Zahlung schlägt sicher fehl.
XSS – Skripteingabe in Zahlungsfeldern wird codiert und wird nicht ausgeführt.
Brute-Force-Schutz – Schnelle fehlgeschlagene Versuche sperren den Ablauf oder lösen ein CAPTCHA nach einer festgelegten Anzahl von Versuchen aus.
Session-Handling – Zahlungssessions laufen nach einem Timeout ab und können nicht wiederholt werden.
Log-Hygiene – Logs enthalten keine vollständigen Kartennummern oder Sicherheitscodes.
Testfälle für die Integration von Zahlungsgateways
Testfälle für die Integration von Zahlungsgateways prüfen, was in den mit Zahlungen verbundenen Systemen passiert.
Bestellung nach Zahlung – Eine erfolgreiche Zahlung setzt die Bestellung auf „Bezahlt,“ sendet eine Bestätigungs-E-Mail und reduziert den Bestand.
Fehlgeschlagene Zahlung und die Bestellung – Eine fehlgeschlagene Zahlung lässt die Bestellung „Ausstehend“ oder „Fehlgeschlagen“ und reserviert keinen Bestand.
Rechnung – Eine erfolgreiche Zahlung generiert eine Rechnung mit dem richtigen Betrag und der Transaktions-ID.
CRM-Synchronisation – Der Kundendatensatz wird mit den Transaktionsdetails erstellt oder aktualisiert.
Buchhaltungs-Synchronisation – Die Transaktion erscheint im Buchhaltungssystem mit dem korrekten Betrag und Metadaten.
Benachrichtigungen – Eine Erfolgs- oder Fehler-E-Mail geht mit korrekten Details raus.
Abonnement-Aktivierung – Eine anfängliche Abonnementzahlung aktiviert den Zugang sofort.
Gateway-Wechsel – Wenn Sie mehr als ein Gateway betreiben, funktionieren Routing und Datenformat für jedes.
Testfälle für Zahlungsgateways für E-Commerce
E-Commerce fügt Warenkörbe, Gast-Benutzer und mehrstufige Checkouts hinzu.
Gast-Checkout – Ein Gast zahlt erfolgreich und erhält eine Bestätigung an die angegebene E-Mail.
Angemeldeter Benutzer – Gespeicherte Methoden erscheinen, und die Transaktion ist mit dem Profil des Benutzers verknüpft.
Warenkorbsumme stimmt mit Belastung überein – Nach einem Rabatt entspricht der belastete Betrag exakt der Warenkorbsumme.
Geteilte Sendungen – Eine Bestellung, die über zwei Adressen aufgeteilt ist, wird vollständig belastet und pro Sendung verfolgt.
Nicht vorrätig während Checkout – Der Warenkorb wird aktualisiert und der Benutzer wird informiert, bevor die Zahlung verarbeitet wird.
Abgebrochener Warenkorb – Der Warenkorb wird gespeichert, eine Erinnerung geht raus, und der Benutzer kann fortfahren, ohne Details erneut einzugeben.
Express-Checkout – Apple Pay oder Google Pay wird mit gespeicherten Wallet-Details abgeschlossen.
Steuer und Versand – Beide werden korrekt berechnet und erscheinen in der endgültigen Belastung.
Testfälle für Zahlungsgateways für wiederkehrende Zahlungen
Abonnements bringen Abrechnungszyklen, Wiederholungen und Kündigungen mit sich.
Anfangszahlung – Eine monatliche Anmeldung belastet einmal und aktiviert das Abonnement.
Verlängerung – Am Abrechnungsdatum belastet das System automatisch und sendet eine Quittung.
Fehlgeschlagene Verlängerung – Eine abgelaufene Karte löst eine Wiederholung nach Plan und eine Benachrichtigung an den Benutzer aus.
Upgrade während des Zyklus – Die anteilige Belastung wird korrekt berechnet.
Kündigung vor Abrechnung – Keine weitere Belastung erfolgt, und das Abonnement endet planmäßig.
Kartenaktualisierung – Eine neue Karte wird tokenisiert, die alte entfernt, und die nächste Verlängerung verwendet die neue Karte.
Schonfrist – Das Abonnement bleibt während der Schonfrist aktiv und der Benutzer wird aufgefordert, die Zahlung zu aktualisieren.
Performance-Testfälle für Zahlungsgateways
Performance-Fälle zeigen, wie sich das Gateway unter Druck verhält.
Last, 100 gleichzeitige Zahlungen – Alle werden abgeschlossen und die Antwortzeit bleibt unter 3 Sekunden.
Stress – Drücken Sie die Last über die erwartete Kapazität hinaus. Das System verlangsamt sich, stürzt aber nicht ab.
Spike – Ein plötzlicher Anstieg, wie ein Flash-Sale-Start, verursacht keine Transaktionsfehler.
Anhaltende Last – Führen Sie 50 Transaktionen pro Minute für eine Stunde aus. Keine Speicherlecks erscheinen und Fehler bleiben unter 0,1%.
Datenbank-Performance – Abfragen bleiben schnell bei hohem Transaktionsvolumen.
API-Latenz unter Last – Bei 200 Transaktionen pro Minute bleiben API-Antwortzeiten innerhalb der SLA.
Mobile-Testing für Zahlungsgateways
Mobile fügt kleine Bildschirme, Touch-Eingabe, Wallets und instabile Netzwerke hinzu.
Responsives Formular – Felder sind richtig dimensioniert und das Kartennummernfeld öffnet eine numerische Tastatur.
Apple Pay – Face ID oder Touch ID authentifiziert, die Zahlung wird abgeschlossen, und die Bestätigung erscheint sofort.
Google Pay – Authentifizierung, Zahlung und Quittung funktionieren alle auf Android.
Netzwerkunterbrechung – Verlieren Sie die Verbindung während der Zahlung. Keine doppelte Belastung erfolgt und Wiederholung funktioniert nach Wiederverbindung.
Autofill – Eine gespeicherte Karte füllt korrekt aus und die Zahlung wird mit minimalen Berührungen abgeschlossen.
Touch-Ziele – „Jetzt zahlen“ und „Abbrechen“ sind groß und beabstandet, um versehentliche Berührungen zu verhindern.
In-App-Zahlung – Das Zahlungs-SDK schließt die Transaktion ab, ohne den Benutzer zu einem Browser zu senden.
App im Hintergrund – Wechseln Sie Apps während der Verarbeitung. Der Zahlungsstatus ist bei Rückkehr korrekt.
Edge-Case-Testfälle für Zahlungsgateways
Edge Cases sind selten, aber sie verursachen überproportionalen Schaden, wenn sie die Produktion erreichen.
Sehr langer Name – Ein 100+ Zeichen langer Rechnungsname wird sauber abgeschnitten oder durch ein Längenlimit blockiert.
Mitternachtsgrenze – Eine Zahlung um 23:59 Uhr, die in 00:00 Uhr übergeht, wird mit dem richtigen Datum und der richtigen Zeit protokolliert.
Null-Dollar-Transaktion – Eine $0,00-Zahlung, wie eine kostenlose Testanmeldung, wird wie vorgesehen behandelt.
Sonderzeichen – Adressen mit é, ñ und ü werden akzeptiert und verarbeitet.
Eingeschränktes Land – Eine Zahlung aus einer blockierten Region wird mit einer klaren Nachricht abgelehnt.
Zwei Tabs, zwei Klicks – „Jetzt zahlen“ in zwei Tabs gleichzeitig erstellt eine Belastung.
Abgelaufene Session – Das Absenden nach 30+ Minuten fordert eine Aktualisierung, nicht einen Fehler oder eine Belastung.
Kleinste und größte Beträge – Beide Grenzen funktionieren, und ein Cent über jede wird abgelehnt.
Best Practices für das Testen von Zahlungsgateways
Testfälle für Zahlungsgateways bleiben nur nützlich, wenn sie gepflegt und an den richtigen Stellen ausgeführt werden.
Testen Sie zuerst in der Sandbox – Verwenden Sie die Testkarten und den Testmodus des Prozessors, und niemals echte Kartennummern.
Decken Sie jede Zahlungsmethode ab – Testen Sie Wallets, Banküberweisungen und alternative Methoden zusammen mit Karten.
Testen Sie browserübergreifend und auf Geräten – Zahlungsabläufe verhalten sich unterschiedlich in Chrome und Safari, und auf iOS und Android.
Automatisieren Sie die stabilen Fälle – Gültige Zahlungen und grundlegende Ablehnungen laufen bei jedem Build. Menschen behandeln Edge Cases und Exploration.
Verwenden Sie echte Daten – Produktionsfehlerprotokolle und Checkout-Analysen zeigen, wo echte Benutzer scheitern. Ein AI test case generator kann diese Erkenntnisse schnell in Entwurfsfälle umwandeln.
Arbeiten Sie mit Sicherheit – PCI DSS- und Penetrationstestergebnisse gehören zu mehr als QA.
Dokumentieren Sie Testdaten – Führen Sie eine Liste von Testkarten, Test-API-Schlüsseln, erwarteten Fehlercodes und Testkonten.
Testen Sie mehrere Währungen – Prüfen Sie Umrechnung, lokalisierte Formatierung und regionale Zahlungsmethoden.
Checkliste für das Testen von Zahlungsgateways
Positive Fälle bestehen für jeden unterstützten Kartentyp und jedes Wallet
Negative Fälle bestehen: ungültige, abgelaufene, gesperrte und unterfinanzierte Karten
Sandbox-Testing vor jeder Produktionsbereitstellung abgeschlossen
Sie haben jetzt einen vollständigen Leitfaden für das Testen von Zahlungsgateways von Transaktionslebenszyklen bis zu mobilen Abläufen und Sicherheitsvalidierung. Aber seien wir ehrlich: Diese Checkliste in Hunderte strukturierter, wartbarer Testfälle umzusetzen, ist ein massiver Zeitfresser.
Genau hier wird aqua cloud zu Ihrer Waffe. Anstatt jeden Testfall manuell zu dokumentieren, generiert aqua Intelligence umfassende Testfälle sofort aus Ihren Zahlungsgateway-Anforderungen, User Stories oder sogar hochgeladener Dokumentation. Und im Gegensatz zu ChatGPT oder anderen generischen Tools lernt aquas domänentrainierte KI mit RAG-Grounding aus dem tatsächlichen Kontext Ihres Projekts (Ihre spezifischen Zahlungsprozessoren, Geschäftslogik und Edge Cases) und produziert Testfälle, die sich anfühlen, als wären sie von jemandem geschrieben worden, der Ihr System bereits kennt. Sie decken alle in diesem Leitfaden skizzierten Szenarien ab: positive und negative Abläufe, Rückerstattungslogik, Sicherheitsvalidierung, API-Testing und diese kniffligen Edge Cases, die durch die Maschen rutschen. Mit 100% Anforderungs-Rückverfolgbarkeit, Echtzeit-Dashboards und nativen Integrationen mit Jira, Azure DevOps und CI/CD-Pipelines zentralisiert aqua Ihre gesamte Zahlungsgateway-Testing-Operation. Ihr Checkout-Ablauf ist zu kritisch, um ihn dem Zufall zu überlassen, und aqua stellt sicher, dass nichts durch die Maschen fällt.
Erreichen Sie 100% Testabdeckung für Zahlungsgateways mit KI-gestützter Präzision und ohne Sicherheitskompromisse
Gutes Testen von Zahlungsgateways deckt die erfolgreiche Zahlung, jeden Weg, wie sie fehlschlagen kann, und alles ab, was die Zahlung danach berührt. Beginnen Sie mit positiven und negativen Fällen, fügen Sie Transaktionszustände und Rückerstattungen hinzu, und schichten Sie dann API-, Sicherheits- und Lastprüfungen darüber. Das sind die Bereiche, in denen echtes Geld verloren geht.
Halten Sie die Fälle aktuell, wenn sich Ihr Gateway, Kartennetzwerke und Regeln ändern. Automatisieren Sie, was stabil ist, und überprüfen Sie den Rest nach jedem Vorfall. Ein Zahlungsfehler, der in der Sandbox gefunden wird, kostet Sie einen Nachmittag, und derselbe Fehler in der Produktion kostet Sie Kunden.
Was sind die wichtigsten Testfälle für ein Zahlungsgateway?
Beginnen Sie mit einer gültigen Kartenzahlung, einer abgelehnten Karte, einer abgelaufenen Karte, einem falschen CVV und einem Timeout. Fügen Sie Rückerstattungen, Verhinderung doppelter Übermittlung und 3D Secure hinzu. Dann decken Sie Sicherheitsprüfungen wie Tokenisierung und TLS ab. Dies sind die Testfälle für Zahlungsgateways, die zuerst Umsatz und Kundendaten schützen.
Wie testet man ein Zahlungsgateway?
Arbeiten Sie in der Sandbox mit den Testkarten des Prozessors. Führen Sie zuerst den vollständigen Lebenszyklus aus: initiieren, autorisieren, einziehen und Bestellung und E-Mail bestätigen. Dann führen Sie Fehler, Rückerstattungen, API-Prüfungen, Sicherheitsprüfungen und Lasttests durch. Überprüfen Sie schließlich die nachgelagerten Systeme, wie Bestand und Buchhaltung.
Was sind positive und negative Testfälle für das Testen von Zahlungsgateways?
Positive Fälle verwenden gültige Eingaben und erwarten eine abgeschlossene Zahlung, wie eine gültige Karte mit dem richtigen Ablaufdatum und CVV. Negative Fälle verwenden ungültige Eingaben oder fehlschlagende Bedingungen und erwarten ein sicheres Fehlschlagen, wie eine abgelaufene Karte, unzureichende Deckung oder ein Timeout. Ein negativer Fall besteht, wenn der Benutzer eine klare Nachricht sieht, nichts belastet wird und ein Wiederholen möglich ist.
Wie testet man Zahlungsgateway-Fehler und abgelehnte Transaktionen?
Verwenden Sie die Ablehnungs-Testkarten des Prozessors für unzureichende Deckung, gesperrte Karten und verlorene oder gestohlene Karten. Simulieren Sie Timeouts und unterbrochene Verbindungen und prüfen Sie die Benutzernachricht und den Transaktionsstatus in jedem Fall. Bestätigen Sie, dass keine doppelte Belastung erfolgt und dass die Bestellung unbezahlt bleibt, wenn die Zahlung fehlschlägt.
Welche Sicherheitstestfälle sollten für ein Zahlungsgateway enthalten sein?
Prüfen Sie, dass Kartennummern nicht unverschlüsselt gespeichert werden und dass CVV- und PIN-Daten niemals in Logs erscheinen. Bestätigen Sie HTTPS mit einem gültigen Zertifikat und Tokenisierung von Kartendetails. Testen Sie SQL-Injection, XSS, Brute-Force-Limits und Session-Ablauf. Überprüfen Sie PCI DSS-Anforderungen als Teil jeder Veröffentlichung, nicht einmal im Jahr.
Nurlan, ein QA-Koordinator, ist stolz darauf, nahtlose QA-Operationen zu orchestrieren. Seine Expertise in der Koordination von QA-zentrierten Projekten und der Integration von QA-Lösungen hat konsequent höchste Kundenzufriedenheit erzielt. Neben seiner Vollzeittätigkeit als QA-Koordinator beinhaltet Nurlans Rolle das Erstellen von überzeugenden Inhalten, die Nutzer über die…
Die Essenz eines QA-Koordinations-Maestros verkörpernd, hat Paul sich darin hervorgetan, Qualitätsstrategien zu kuratieren und umzusetzen, die auf die Feinheiten jedes Projekts zugeschnitten sind. Seine Expertise im Markt für QA- und Testmanagement-Lösungen hat zu einem umfangreichen Portfolio von erfolgreich verwalteten TMS-Integrationsprojekten beigetragen.
Beginnen Sie Ihre Arbeit nicht mit gewöhnlichen E-Mails: Fügen Sie eine gesunde Dosis an aufschlussreichen Softwaretest-Tipps von unseren QS-Experten hinzu.
Home » 'How to'-Leitfäden » Wie man Testfälle für Zahlungsgateways schreibt: Kompletter Leitfaden
Lieben Sie das Testen genauso wie wir?
Werden Sie Teil unserer Community von begeisterten Experten! Erhalten Sie neue Beiträge aus dem aqua-Blog direkt in Ihre Inbox. QS-Trends, Übersichten über Diskussionen in der Community, aufschlussreiche Tipps — Sie werden es lieben!
Wir sind dem Schutz Ihrer Privatsphäre verpflichtet. Aqua verwendet die von Ihnen zur Verfügung gestellten Informationen, um Sie über unsere relevanten Inhalte, Produkte und Dienstleistungen zu informieren. Diese Mitteilungen können Sie jederzeit wieder abbestellen. Weitere Informationen finden Sie in unserer Datenschutzrichtlinie.
X
🤖 Neue spannende Updates sind jetzt für die aqua-Intelligenz verfügbar! 🎉