Testfälle für die Facebook-Anmeldeseite: Beispiele & Checkliste
Testfälle für die Facebook-Anmeldeseite beantworten eine Frage: Kommt die richtige Person rein, während alle anderen draußen bleiben? Bei Millionen von Logins pro Tag wird eine einzige defekte Validierungsregel oder ein schwaches Rate Limit zu einem Ausfall oder einer Sicherheitsverletzung. Dieser Leitfaden gibt Ihnen manuelle Testfälle für die Facebook-Anmeldeseite, die Sie heute kopieren können, plus die Struktur, um eigene zu schreiben.
Das Testen der Facebook-Anmeldeseite prüft, dass valide Nutzer Zugang erhalten und invalide blockiert werden, auf jedem Browser und Gerät.
Positive Fälle bestätigen, dass E-Mail- und Telefon-Logins funktionieren, zusammen mit Autofill und „Angemeldet bleiben“.
Negative Fälle bestätigen, dass falsche Passwörter, unbekannte E-Mails, leere Felder und deaktivierte Accounts jeweils eine klare Fehlermeldung erhalten, und dass wiederholte Fehlversuche Rate Limiting auslösen.
Sicherheitsfälle decken HTTPS-Enforcement, Injection-Eingaben, Brute-Force-Schutz und Session-Timeout ab.
End-to-End-Szenarien wie Passwort-Reset und Multi-Device-Login fangen Bugs, die isolierte Fälle übersehen.
Ein Bug auf einer Anmeldeseite kann Millionen von Nutzern aussperren oder einen Angreifer reinlassen. Die meisten Suites überspringen immer noch abgelaufene Reset-Links und internationale Zeichen in E-Mails. Hier sind die Fälle, die Sie hinzufügen sollten.
Was ist das Testen der Facebook-Anmeldeseite?
Das Testen der Facebook-Anmeldeseite prüft, dass der Anmeldebildschirm valide Nutzer reinlässt und alle anderen aussperrt. Es deckt funktionales Verhalten wie Credential-Validierung ab, und nicht-funktionales Verhalten wie Sicherheit und Layout.
Die Seite sieht einfach aus, aber dahinter steckt viel: Credential-Checks, Session-Handling, Rate Limiting und HTTPS-Enforcement. Jedes davon kann einzeln fehlschlagen, also braucht jedes eigene Testfälle. Nutzer sehen nichts davon. Sie sehen „Ich kann mich nicht anmelden“.
Gute Coverage bedeutet auch, dass sich die Seite auf einem MacBook in Berlin und einem Android-Telefon in Lagos gleich verhält. Schreiben Sie jeden Fall um ein Verhalten herum, sodass Sie bei einem Fehler genau wissen, was kaputt ist.
Wie man Testfälle für die Facebook-Anmeldeseite schreibt
Um Testfälle für die Anmeldeseite von Facebook zu schreiben, geben Sie jedem Fall ein Ziel und genug Details, damit jeder ihn ausführen und zum selben Urteil kommen kann. So schreiben Sie Testfälle für die Facebook-Anmeldeseite, die nützlich bleiben:
ID und Ziel – Eine eindeutige ID wie AUTH-001 und ein Satz darüber, was Sie verifizieren.
Vorbedingungen – Der Zustand, in dem sich das System zuerst befinden muss, wie „Account existiert und ist aktiv“.
Testdaten – Exakte Werte. Schreiben Sie testuser@example.com, nicht „geben Sie eine E-Mail ein“.
Schritte – Nummeriert, eine Aktion pro Schritt.
Erwartetes Ergebnis – Etwas, das Sie überprüfen können. Schreiben Sie „Nutzer landet auf dem News Feed und ein Session-Token wird erstellt“, nicht „Login funktioniert“.
Nachbedingungen – Jegliches Cleanup, wie das Löschen eines erstellten Accounts oder das Beenden einer Session.
Halten Sie jeden Fall atomar. Ein Fall namens „Login, Profil-Bearbeitung und Logout verifizieren“ sind drei Tests in einem, und bei einem Fehler wissen Sie nicht, welcher Teil kaputt ist.
Sobald Sie Dutzende von Fällen haben, verfolgen Sie diese in einer Test-Management-Plattform wie aqua cloud, sodass jeder mit einem Requirement verknüpft ist und leicht zu aktualisieren bleibt.
Positive Testfälle für Facebook-Login
Positive Testfälle bestätigen, dass der Login funktioniert, wenn Nutzer alles richtig machen. Führen Sie diese bei jedem Build aus.
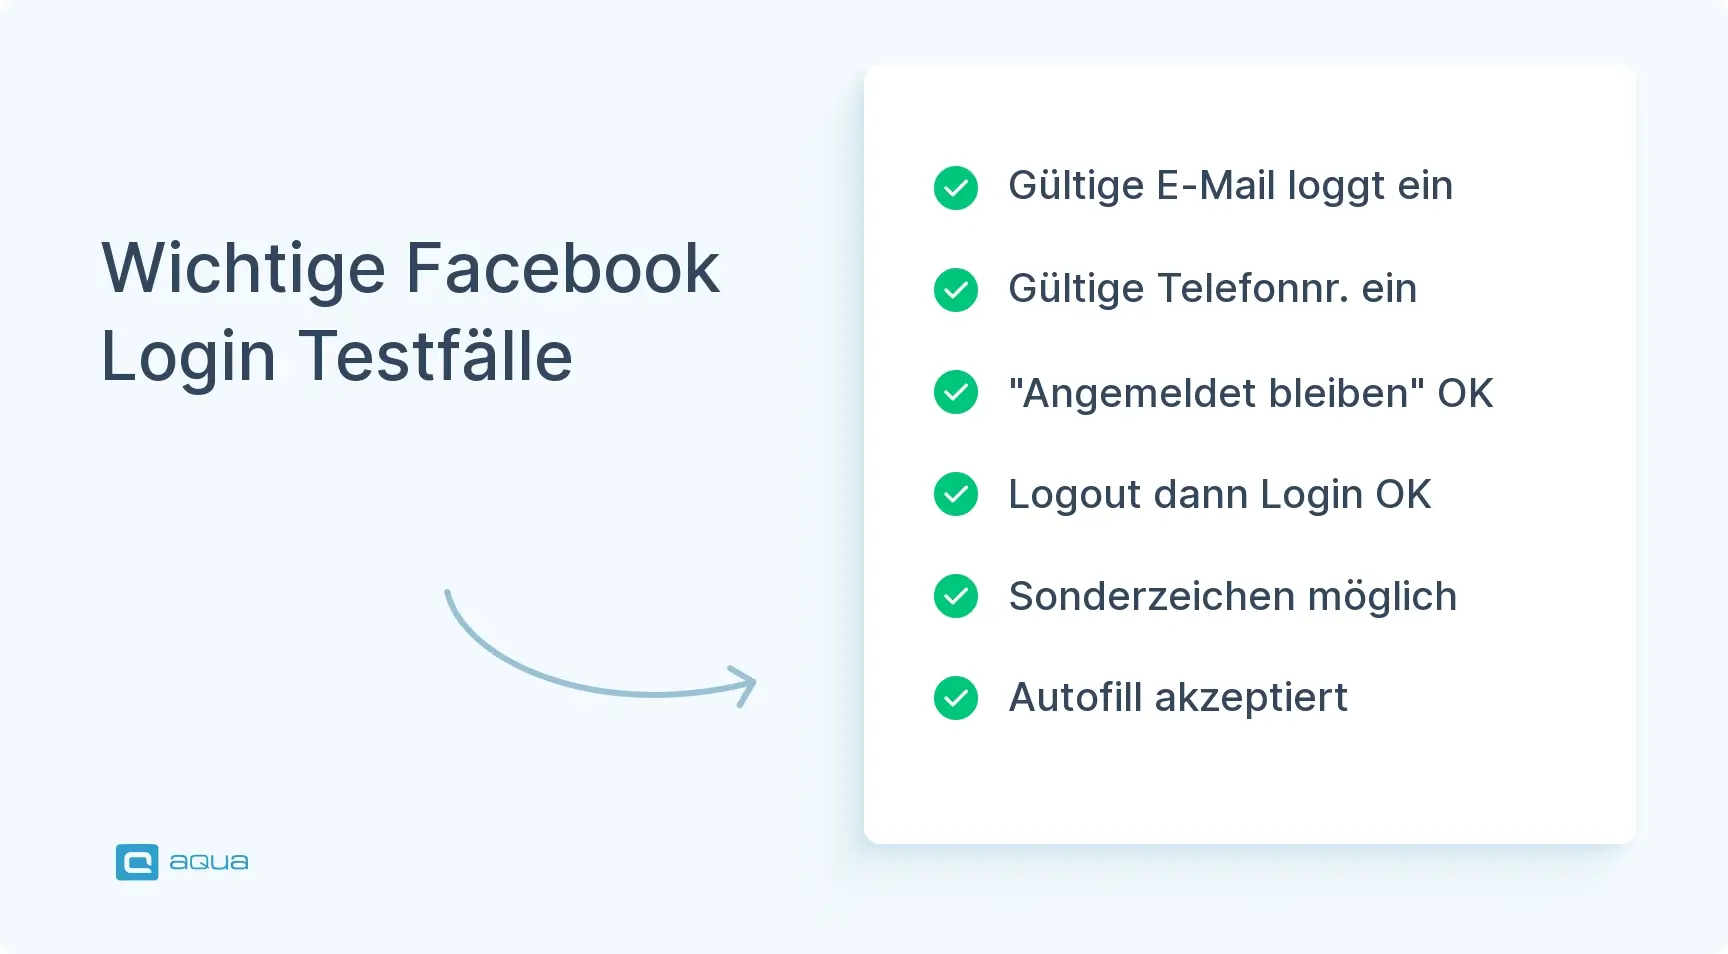
Valide E-Mail und Passwort – Melden Sie sich mit einer registrierten E-Mail und dem korrekten Passwort an. Der Nutzer landet auf dem News Feed mit einer authentifizierten Session.
Valide Telefonnummer und Passwort – Melden Sie sich mit einer registrierten Telefonnummer an. Der Zugang sollte genauso wie der E-Mail-Pfad funktionieren.
„Angemeldet bleiben“ aktiviert – Haken Sie die Option an, schließen Sie den Browser und öffnen Sie ihn erneut. Der Nutzer sollte immer noch angemeldet sein.
Login nach Logout – Melden Sie sich ab, dann wieder mit denselben Credentials an. Die neue Session sollte sauber starten.
Sonderzeichen im Passwort – Verwenden Sie ein Passwort mit @, # oder %. Das System sollte es ohne Fehler akzeptieren.
Autofill – Lassen Sie den Browser gespeicherte Credentials ausfüllen, dann absenden. Autofilled-Werte sollten wie getippte verarbeitet werden.
Diese sind auch die besten ersten Kandidaten für Automatisierung, da sie die häufigsten Journeys abdecken. Für eine breitere Sicht siehe diesen Leitfaden zum App-Testing.
Negative Testfälle für Facebook-Login
Negative Testfälle bestätigen, dass die Seite sicher fehlschlägt, wenn Input falsch oder feindlich ist.
Falsches Passwort – Valide E-Mail, falsches Passwort. Login wird verweigert mit einer Fehlermeldung.
Nicht registrierte E-Mail – Eine E-Mail ohne dahinterliegenden Account. Die Seite zeigt einen Fehler und keine Session startet.
Leeres E-Mail-Feld – Absenden mit leerer E-Mail. Eine Validierungsnachricht fordert diese an.
Leeres Passwort-Feld – Absenden mit leerem Passwort. Das Formular geht nicht durch.
Beide Felder leer – Ein leeres Formular absenden. Beide Felder sollten als erforderlich markiert werden.
Deaktivierter Account – Verwenden Sie Credentials für einen gesperrten Account. Zugang wird verweigert mit passender Nachricht.
Falsche Passwort-Groß-/Kleinschreibung – Geben Sie das richtige Passwort in falscher Schreibweise ein. Login schlägt fehl, wenn Passwörter case-sensitive sind.
Übermäßige Versuche – Versuchen Sie wiederholt fehlzuschlagen. Rate Limiting oder ein CAPTCHA sollte eingreifen, bevor der Account Rateversuchen ausgesetzt ist.
Testfälle für die Validierung des Facebook-Login-Formulars
Formular-Validierung fängt schlechte Eingaben ab, bevor sie den Server erreichen.
Ungültiges E-Mail-Format – Probieren Sie testuser@ oder testuser.com. Das Formular bittet um eine valide E-Mail.
Leerzeichen in der E-Mail – Fügen Sie ein führendes oder nachfolgendes Leerzeichen hinzu. Das System sollte es trimmen oder ablehnen.
Zu kurzes Passwort – Falls eine Mindestlänge existiert, geben Sie etwas Kürzeres ein. Validierung sollte es blockieren.
SQL-Injection in E-Mail – Geben Sie ' OR '1'='1 ein. Die Eingabe wird bereinigt und nichts Unerwartetes passiert.
Eingefügtes Passwort – Fügen Sie ein aus einer Textdatei kopiertes Passwort ein. Versteckte Zeichen sollten den Login nicht brechen.
Sonderzeichen in E-Mail – Verwenden Sie <, > oder &. Valide werden akzeptiert und invalide sauber abgelehnt.
Enter-Taste zum Absenden – Füllen Sie beide Felder und drücken Sie Enter. Das Formular sendet genauso wie bei einem Button-Klick.
Testfälle für Facebook-Passwort-Wiederherstellung
Passwort-Wiederherstellung muss echte Nutzer zurückbringen, ohne Angreifern einen Weg um den Login zu geben.
Reset mit valider E-Mail – Fordern Sie einen Reset für eine registrierte E-Mail an. Ein Reset-Link kommt in diesem Posteingang an.
Reset mit nicht registrierter E-Mail – Fordern Sie einen Reset für eine unbekannte E-Mail an. Die Antwort sollte nicht verraten, ob der Account existiert.
Link innerhalb der Gültigkeitsdauer – Öffnen Sie den Link, bevor er abläuft. Der Nutzer kann ein neues Passwort setzen.
Abgelaufener Link – Öffnen Sie den Link nach Ablauf. Das System lehnt ihn ab und bietet einen neuen an.
Reset per Telefon – Falls SMS-Wiederherstellung existiert, fordern Sie einen Code an. Er sollte ankommen und akzeptiert werden.
Wiederverwendung des alten Passworts – Setzen Sie das neue Passwort auf das alte. Prüfen Sie, ob Ihre Passwort-Historie-Regel es blockiert.
Link zweimal verwendet – Setzen Sie das Passwort zurück, dann öffnen Sie denselben Link erneut. Er sollte nicht mehr funktionieren.
Testfälle für Facebook-Login-Sicherheit
Hier sind die Sicherheits-Testfälle für die Anmeldeseite von Facebook, so geschrieben, dass Sie jeden einzeln manuell ausführen können.
HTTPS-Enforcement – Öffnen Sie die Seite über HTTP. Sie sollte zu HTTPS umleiten.
Session-Token – Melden Sie sich an und prüfen Sie auf ein sicheres, randomisiertes Token.
Passwort-Maskierung – Tippen Sie ein Passwort. Das Feld zeigt Punkte, nicht Text.
Rate Limiting – Versuchen Sie mehrmals schnell fehlzuschlagen. Rate Limiting oder ein CAPTCHA tritt nach einem Schwellenwert ein.
SQL-Injection – Geben Sie admin' -- in einem Feld ein. Das System bereinigt es und führt nichts aus.
XSS-Versuch – Geben Sie <script>alert('XSS')</script> ein. Es wird escaped oder abgelehnt.
Brute-Force-Schutz – Simulieren Sie automatisierte Versuche. Das System erkennt und blockiert sie.
Sichere Passwort-Speicherung – Bestätigen Sie mit dem Dev-Team, dass Passwörter einen starken Hash wie bcrypt verwenden, niemals Klartext.
Session-Timeout – Melden Sie sich an und bleiben Sie inaktiv. Die Session läuft ab und der Nutzer wird abgemeldet.
Das Erstellen umfassender Testfälle wie dieser erfordert Struktur, Präzision und Konsistenz, muss aber keine Tage manueller Arbeit verschlingen. Hier transformiert aqua cloud den Prozess. Mit aqua Intelligence (AI), angetrieben von domänentrainierter Intelligenz und RAG-Grounding, können Sie vollständige Testfälle aus Requirements in Sekunden generieren, nicht Stunden. Im Gegensatz zu generischen KI-Tools, die breite, kontextfreie Vorschläge bieten, lernt aqua’s AI aus der eigenen Dokumentation Ihres Projekts und macht jeden generierten Testfall spezifisch für Ihre Standards, Terminologie und Workflows. Egal, ob Sie positive Flows, negative Szenarien oder Edge Cases dokumentieren, aqua stellt sicher, dass Ihre Test-Suite gründlich, organisiert und vollständig rückverfolgbar ist. Plus: Mit nahtlosen Integrationen in Jira, Azure DevOps und Ihre Automatisierungs-Frameworks bleibt Ihr gesamtes Team von Requirements bis zur Ausführung synchron.
Verwandeln Sie Stunden des Testfall-Schreibens in Sekunden mit KI, die Ihr Projekt kennt
Eine sichere Seite versagt trotzdem, wenn Leute nicht herausfinden können, wie man sie benutzt.
Placeholder-Text – Felder zeigen hilfreiche Hinweise wie „E-Mail oder Telefon“ und „Passwort“.
Klarheit der Fehlermeldung – Lösen Sie einen Fehler aus. Die Nachricht sagt, was schiefgelaufen ist und was als Nächstes zu tun ist.
Tab-Reihenfolge – Drücken Sie Tab durch die Seite. Der Fokus bewegt sich von E-Mail zu Passwort zum Login-Button.
Passwort-Sichtbarkeits-Toggle – Falls ein „Passwort anzeigen“-Symbol existiert, zeigt es das Passwort und maskiert es beim zweiten Klick wieder.
Ladeindikator – Senden Sie das Formular ab. Ein Spinner zeigt sich, während die Anfrage läuft.
Registrierungs-Link – „Neues Konto erstellen“ ist sichtbar und führt zur Anmeldung.
Screenreader – Labels, Buttons und Fehler werden korrekt angesagt.
Testfälle für Facebook-Login auf mobilen Geräten
Mobile fügt kleinere Bildschirme und Touch-Eingabe hinzu, und beides bricht Dinge.
iOS Safari – Melden Sie sich auf einem iPhone mit validen Credentials an.
Android Chrome – Wiederholen Sie auf Android und vergleichen Sie das Verhalten.
Touch-Target-Größe – Felder und Buttons sind groß genug, um ohne Fehltreffer zu tippen.
Tastatur-Typ – Das Fokussieren des E-Mail-Feldes bringt eine Tastatur mit der @-Taste hervor.
Orientierungswechsel – Drehen Sie von Hochformat zu Querformat während des Logins. Das Layout hält und der eingegebene Text bleibt.
Mobile Autofill – Füllen Sie Credentials aus den gespeicherten Logins des Geräts, dann absenden.
App-Webview – Falls Login in einer App-Webview öffnet, trägt sich die Session in die App.
Facebook-Login-Kompatibilitäts-Testfälle
Kompatibilitäts-Testing stellt sicher, dass niemand durch seinen Browser oder Bildschirm ausgesperrt wird.
Chrome – Führen Sie den kompletten Flow auf dem neuesten Chrome auf Windows und macOS aus.
Firefox – Wiederholen Sie auf Firefox und vergleichen Sie mit Chrome.
Safari – Testen Sie Desktop Safari und iOS Safari.
Edge – Testen Sie Chromium-basiertes Edge.
Ältere Browser-Versionen – Probieren Sie ein älteres Chrome oder Firefox. Notieren Sie Deprecation-Probleme.
Bildschirmauflösungen – Prüfen Sie 1920×1080, 1366×768 und 1280×720.
Tablets – Testen Sie ein iPad und ein Android-Tablet.
Smart-TV-Browser – Falls Sie es unterstützen, prüfen Sie, dass die Seite mit einer Fernbedienung funktioniert.
Beispiele für Facebook-Login-Testfälle
Hier sind drei vollständige Specs. Nutzen Sie sie als Vorlagen für Ihre eigenen Fälle.
Beispiel 1: Erfolgreicher Login mit E-Mail und Passwort
ID: AUTH-001
Ziel: Verifizieren, dass ein registrierter Nutzer sich mit valider E-Mail und Passwort anmelden kann.
Vorbedingungen: Ein aktiver Account existiert mit E-Mail testuser@example.com und Passwort ValidPass123!.
Schritte: 1. Öffnen Sie die Login-Seite. 2. Geben Sie testuser@example.com im E-Mail-Feld ein. 3. Geben Sie ValidPass123! im Passwort-Feld ein. 4. Klicken Sie „Anmelden“.
Erwartetes Ergebnis: Der Nutzer landet auf dem News Feed, ein Session-Token wird erstellt, und der Profilname zeigt sich in der Navigationsleiste.
Nachbedingung: Der Nutzer bleibt für die Session angemeldet.
Beispiel 2: Login mit falschem Passwort
ID: AUTH-002
Ziel: Verifizieren, dass Login fehlschlägt, wenn das Passwort falsch ist.
Vorbedingungen: Derselbe Account wie AUTH-001.
Schritte: 1. Öffnen Sie die Login-Seite. 2. Geben Sie testuser@example.com ein. 3. Geben Sie WrongPassword ein. 4. Klicken Sie „Anmelden“.
Erwartetes Ergebnis: Login wird verweigert, eine Fehlermeldung erscheint, und der Nutzer bleibt auf der Login-Seite.
Nachbedingung: Keine Session existiert.
Beispiel 3: Rate Limiting nach wiederholten Fehlversuchen
ID: AUTH-003
Ziel: Verifizieren, dass das System wiederholte fehlgeschlagene Logins limitiert.
Vorbedingungen: Derselbe Account wie AUTH-001, ohne kürzliche Fehlversuche.
Schritte: 1. Öffnen Sie die Login-Seite. 2. Senden Sie testuser@example.com mit falschem Passwort zehnmal hintereinander ab. 3. Senden Sie das korrekte Passwort beim elften Versuch.
Erwartetes Ergebnis: Ein CAPTCHA oder temporärer Block erscheint vor oder beim Schwellenwert, und das korrekte Passwort umgeht es nicht.
Nachbedingung: Warten Sie die Sperrzeit ab, oder setzen Sie sie zurück, vor dem nächsten Test.
Facebook-Login-Edge-Cases
Edge Cases sind seltene Eingaben, die trotzdem in Produktion auftauchen.
Internationale Zeichen. Probieren Sie eine E-Mail wie user@tëst.com. Das System sollte sie absichtlich akzeptieren oder ablehnen, nicht versehentlich.
Sehr lange Passwörter. Fügen Sie 500 Zeichen ein. Das Formular sollte die Eingabe akzeptieren, kürzen oder ablehnen, wie Ihre Requirements definieren.
Nur-Telefon-Accounts. Falls ein Nutzer sich mit einer Telefonnummer registriert hat, prüfen Sie, dass er sich damit anmelden kann und nicht gezwungen wird, eine E-Mail hinzuzufügen.
Ausstehende Verifizierung. Ein Nutzer registrierte sich, bestätigte aber nie seine E-Mail. Er sollte blockiert werden mit einer Aufforderung zu verifizieren, oder begrenzten Zugang erhalten, je nachdem, was Ihre Regeln sagen.
Migrierte Accounts. Falls Accounts aus einem älteren System kamen, prüfen Sie, ob Legacy-Credentials noch funktionieren oder einen Passwort-Reset auslösen.
Zeitzonen. Registrieren Sie sich in einer Zeitzone und melden Sie sich aus einer anderen an. Zeitstempel-basierte Checks wie Session-Ablauf sollten sich trotzdem verhalten.
Die Registrierung führt direkt zum Login, also gehören Testfälle für die Facebook-Registrierungsseite in dieselbe Suite. Die Testfälle für die Facebook-Registrierungsseite sollten prüfen, dass das Formular einen validen Namen, E-Mail oder Telefonnummer, Passwort, Geburtstag und Geschlecht akzeptiert. Sie sollten auch prüfen, dass ungültige E-Mail-Formate, schwache Passwörter und doppelte Accounts abgelehnt werden, dass Nutzer unter dem Mindestalter sich nicht anmelden können, und dass ein CAPTCHA Bots blockiert. Auf der Sicherheitsseite bestätigen Sie, dass die Daten über HTTPS übertragen werden und dass Injection- oder Script-Eingaben in jedem Feld bereinigt werden.
End-to-End Facebook-Login-Testszenarien
End-to-End-Szenarien testen die gesamte Journey, nicht ein Feature nach dem anderen. Sie sind langsamer auszuführen und schwerer zu warten, fangen aber Probleme, die nur erscheinen, wenn Systeme zusammenarbeiten.
Standard-Login. Öffnen Sie die Homepage, klicken Sie „Anmelden“, geben Sie valide Credentials ein, landen Sie auf dem News Feed und bestätigen Sie, dass Profildaten laden.
Passwort-Reset. Klicken Sie „Passwort vergessen?“, geben Sie eine E-Mail ein, öffnen Sie den Reset-Link aus dem Posteingang, setzen Sie ein neues Passwort und melden Sie sich damit an. E-Mail-Zustellung, Link-Validierung und Datenbank-Update müssen alle funktionieren, damit dies besteht.
Multi-Device-Kontinuität. Melden Sie sich auf einem Desktop an, tun Sie etwas, melden Sie sich ab, dann melden Sie sich auf einem Telefon an. Prüfen Sie, dass Accountdaten und Präferenzen auf beiden übereinstimmen.
Best Practices für Facebook-Login-Testing
Ordnen Sie Ihre Fälle nach Risiko. Valider Login und die Haupt-Sicherheitschecks laufen bei jedem Build. Obskure Edge Cases können wöchentlich oder während explorativen Sessions laufen.
Automatisieren Sie die stabilen Fälle zuerst. Ein zuverlässiges Application-Testing-Tool kann positive und Validierungs-Cases bei jedem Commit laufen lassen und Tester frei lassen, um die ungewöhnlichen manuell zu untersuchen.
Halten Sie Cases atomar. Ein Verhalten pro Case bedeutet, dass ein Fehler direkt auf die Ursache zeigt, und Sie Cases parallel laufen lassen können.
Schreiben Sie Ihre Testdaten und Umgebungs-Anforderungen auf. Falls ein Case einen aktiven Account oder ein Feature-Flag braucht, sagen Sie es in den Vorbedingungen. Das beendet die „funktioniert auf meiner Maschine“-Diskussionen.
Verknüpfen Sie jeden Case mit einem Requirement. Hier zahlt sich Application Lifecycle Management aus. Wenn sich der Login-Flow ändert, können Sie sehen, welche Cases aktualisiert werden müssen, statt nach ihnen zu suchen.
Fügen Sie Cleanup-Schritte zu jedem Case hinzu, der den Zustand ändert, und überprüfen Sie die Suite regelmäßig. Veraltete Cases geben falsches Vertrauen.
Facebook-Login-Testing-Checkliste
Funktionaler Login
Valide E-Mail und Passwort melden an
Valide Telefonnummer und Passwort melden an
„Angemeldet bleiben“ hält die Session
Login funktioniert nach Logout
Sonderzeichen in Passwörtern funktionieren
Autofill funktioniert auf Desktop und Mobile
Negativ und Validierung
Falsches Passwort erhält einen Fehler
Nicht registrierte E-Mail erhält einen Fehler
Leere E-Mail, leeres Passwort und beide leer werden blockiert
Deaktivierte Accounts werden verweigert
Ungültiges E-Mail-Format wird abgelehnt
Leerzeichen und Sonderzeichen in E-Mail werden behandelt
Enter-Taste sendet das Formular
Passwort-Wiederherstellung
Reset funktioniert mit valider E-Mail
Nicht registrierte E-Mail verrät keinen Account-Status
Abgelaufener Link wird abgelehnt
Link funktioniert nur einmal
Login funktioniert mit neuem Passwort
Sicherheit
HTTP leitet zu HTTPS um
Passwort-Feld ist maskiert
Rate Limiting tritt nach wiederholten Fehlversuchen ein
SQL-Injection und XSS-Eingaben werden neutralisiert
Session-Token wird erstellt und läuft nach Inaktivität ab
UI, Mobile und Kompatibilität
Placeholder-Text und Fehlermeldungen sind klar
Tab-Reihenfolge ist logisch
Layout funktioniert auf Telefonen und Tablets
Touch-Targets sind groß genug
Tastatur-Typ passt zum Feld
Login funktioniert auf Chrome, Firefox, Safari und Edge
Screenreader sagt Labels und Fehler an
aqua clouds domänentrainierte aqua Intelligence (AI), angetrieben von RAG-Grounding, generiert detaillierte Testfälle sofort aus Ihren Requirements und stellt sicher, dass jedes Szenario (positiv, negativ, Sicherheit, UI, Mobile) dokumentiert und bereit zur Ausführung ist. Anders als ChatGPT oder andere generische Tools ist aqua’s AI auf die Dokumentation Ihres Projekts trainiert und produziert Testfälle, die Ihre exakten Workflows, Namenskonventionen und Geschäftslogik widerspiegeln. Über die Generierung hinaus zentralisiert aqua Ihren gesamten Test-Management-Prozess: Organisieren Sie Test-Suites, verfolgen Sie Coverage mit visuellen Dashboards, arbeiten Sie über QA- und Dev-Teams durch Jira- und Azure-DevOps-Integrationen zusammen und führen Sie manuelle und automatisierte Tests von einer Plattform aus. Egal, ob Sie sich auf ein Interview vorbereiten, eine Produktions-Test-Suite aufbauen oder Ihren QA-Prozess skalieren, aqua stellt sicher, dass nichts durchrutscht, und macht es schneller als jeder manuelle Ansatz je könnte.
Erreichen Sie 100% Testabdeckung und sparen Sie 97% Ihrer Zeit mit projektspezifischer KI
Das Testen der Facebook-Anmeldeseite läuft darauf hinaus, zu prüfen, dass die richtigen Leute reinkommen und die falschen nicht, jedes Mal und auf jedem Gerät. Positive Cases beweisen, dass die Basics funktionieren. Negative, Validierungs- und Sicherheits-Cases beweisen, dass die Seite standhält, wenn Nutzer Fehler machen oder Angreifer etwas versuchen. Mobile, Kompatibilitäts- und End-to-End-Cases beweisen, dass es außerhalb Ihres eigenen Laptops funktioniert.
Beginnen Sie mit den Cases, die das größte Risiko tragen, halten Sie jeden atomar und verknüpfen Sie ihn mit einem Requirement. Fügen Sie dann die Edge Cases hinzu, während Ihre Suite wächst.
Was sind die wichtigsten Testfälle für die Facebook-Anmeldeseite?
Beginnen Sie mit den Testfällen für die Anmeldeseite von Facebook, die die Pfade abdecken, die die meisten Nutzer nehmen: Login per E-Mail, Login per Telefonnummer, ein falsches Passwort, eine nicht registrierte E-Mail und leere Felder. Fügen Sie dann Rate Limiting nach wiederholten Fehlversuchen und den Passwort-Reset-Flow hinzu. HTTPS-Enforcement gehört auch auf die Liste. Zusammen decken diese die alltäglichen Flows und die Fehler ab, die am meisten kosten, wenn sie brechen.
Wie schreibt man positive und negative Testfälle für Facebook-Login?
Wenn Sie Testfälle für die Facebook-Anmeldeseite schreiben, geben Sie jedem ein einzelnes Ziel, seine Vorbedingungen, exakte Eingabedaten, nummerierte Schritte und ein messbares erwartetes Ergebnis. Ein positiver Case verwendet valide Eingabe und erwartet Zugang, wie etwa das Landen auf dem News Feed. Ein negativer Case verwendet invalide Eingabe und erwartet sicheres Fehlschlagen: eine Fehlermeldung und keine Session. Gewichten Sie Ihre Suite in Richtung negative Cases, da die meisten echten Bugs in der Fehlerbehandlung sitzen.
Was sollte beim Validieren der Facebook-Login-Credentials getestet werden?
Prüfen Sie jedes Credential-Format, das das System akzeptiert, wie E-Mail und Telefonnummer. Testen Sie Case-Sensitivity, Leerzeichen um die Eingabe herum, Sonderzeichen und maximale Längen. Bestätigen Sie, dass jede Art schlechter Eingabe den richtigen Fehler produziert, und dass die Nachricht niemals verrät, ob ein Account existiert.
Welche Sicherheits-Testfälle sollten auf einer Facebook-Anmeldeseite durchgeführt werden?
Prüfen Sie, dass HTTP zu HTTPS umleitet und dass Session-Token sicher sind und nach Inaktivität ablaufen. Bestätigen Sie, dass das Passwort-Feld maskiert ist. Testen Sie Rate Limiting und Brute-Force-Schutz, geben Sie dann SQL-Injection und XSS-Payloads in jedes Feld ein, um sicherzustellen, dass sie bereinigt werden. Bitten Sie das Dev-Team zu bestätigen, dass Passwörter mit einem starken Hash wie bcrypt gespeichert werden.
Wie können Facebook-Login-Testfälle automatisiert werden?
Automatisieren Sie die stabilen Cases zuerst: valider Login, falsches Passwort, leere Felder und Basis-Validierung. Selenium und Playwright handhaben diese gut. Halten Sie exploratives und Usability-Testing manuell. Lassen Sie Automatisierung gegen eine Staging-Umgebung oder Ihre eigene App laufen, da automatisierte Logins gegen Live-Facebook Test-Accounts sperren lassen können. Für CAPTCHA und Zwei-Faktor-Prompts verwenden Sie Test-only-Flags oder Accounts. Falls Sie eine Suite aus den Testfällen für die Anmeldeseite von Facebook oben aufbauen, beginnen Sie mit den positiven und Validierungs-Cases, da sie am einfachsten zu scripten sind und bei jedem Build laufen.
Robert hat mehrere Jahre Erfahrung in der Prozessoptimierung und im Testmanagement. Er ist Experte für die Definition und Implementierung von Arbeitsabläufen durch die Anpassung von aqua an die Prozesse der Kunden.
Nurlan, ein QA-Koordinator, ist stolz darauf, nahtlose QA-Operationen zu orchestrieren. Seine Expertise in der Koordination von QA-zentrierten Projekten und der Integration von QA-Lösungen hat konsequent höchste Kundenzufriedenheit erzielt. Neben seiner Vollzeittätigkeit als QA-Koordinator beinhaltet Nurlans Rolle das Erstellen von überzeugenden Inhalten, die Nutzer über die…
Beginnen Sie Ihre Arbeit nicht mit gewöhnlichen E-Mails: Fügen Sie eine gesunde Dosis an aufschlussreichen Softwaretest-Tipps von unseren QS-Experten hinzu.
Home » Bewährte Methoden » Testfälle für die Facebook-Anmeldeseite: Beispiele & Checkliste
Lieben Sie das Testen genauso wie wir?
Werden Sie Teil unserer Community von begeisterten Experten! Erhalten Sie neue Beiträge aus dem aqua-Blog direkt in Ihre Inbox. QS-Trends, Übersichten über Diskussionen in der Community, aufschlussreiche Tipps — Sie werden es lieben!
Wir sind dem Schutz Ihrer Privatsphäre verpflichtet. Aqua verwendet die von Ihnen zur Verfügung gestellten Informationen, um Sie über unsere relevanten Inhalte, Produkte und Dienstleistungen zu informieren. Diese Mitteilungen können Sie jederzeit wieder abbestellen. Weitere Informationen finden Sie in unserer Datenschutzrichtlinie.
X
🤖 Neue spannende Updates sind jetzt für die aqua-Intelligenz verfügbar! 🎉