Wie man effektive Testfälle für CAPTCHA schreibt: Ultimativer Leitfaden
Captcha-Testfälle müssen zwei Dinge gleichzeitig beweisen: Bots werden gestoppt, und echte Menschen kommen ohne Kampf durch. Die meisten Teams prüfen, ob das Widget angezeigt wird, und betrachten es als erledigt. Das übersieht den Server, der den Token nie verifiziert, und die Audio-Option, die nicht abgespielt wird. Dieser Leitfaden greift die allgemeinen Regeln für das Verfassen von Testfällen auf und wendet sie auf CAPTCHA an – mit Beispielen, die Sie wiederverwenden können.
CAPTCHA-Tests prüfen, ob Bots blockiert werden und echte Nutzer durchkommen. Sie decken Funktion, Sicherheit, Usability und Barrierefreiheit ab.
Testen Sie das Frontend-Widget und die Backend-Token-Prüfung separat. Ein Widget, das gut aussieht, kann vor einem Server sitzen, der alles akzeptiert.
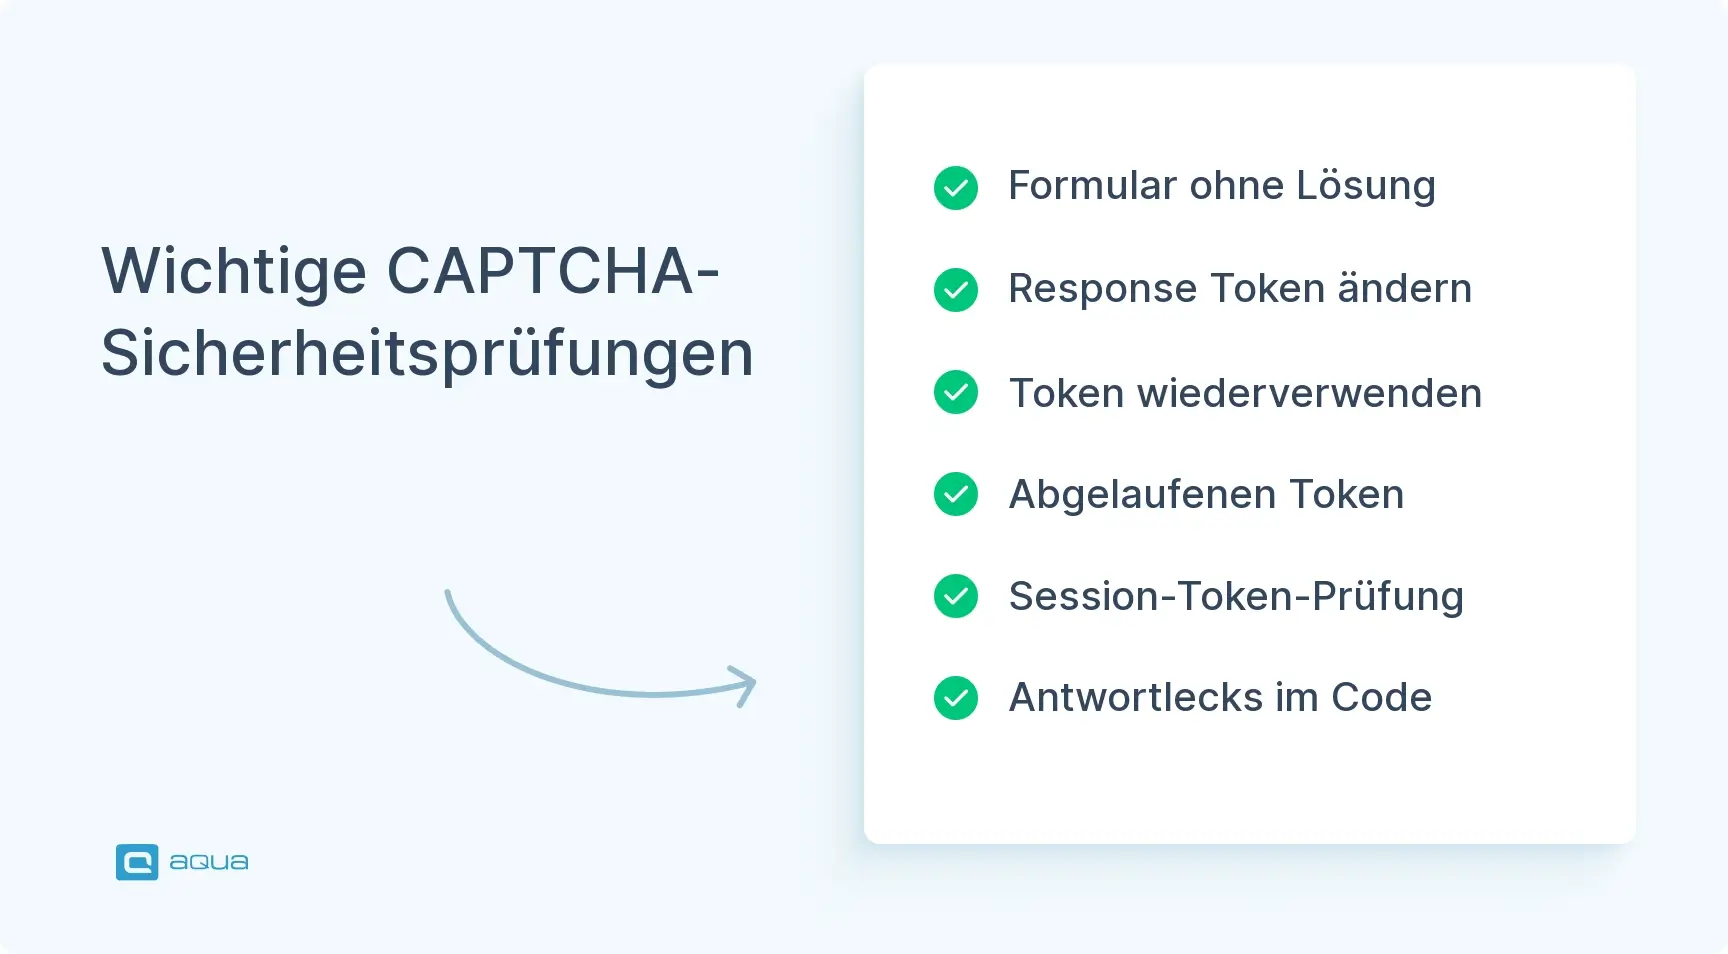
Sicherheitsfälle sollten versuchen, das CAPTCHA zu brechen: Absenden ohne Lösung, Token-Wiederverwendung, Bearbeitung des Response-Parameters und Warten auf Ablauf.
Die Audio-Alternative, Screen-Reader-Unterstützung, reine Tastaturnutzung und Browser-Zoom benötigen jeweils eigene Fälle.
Lösen Sie keine echten CAPTCHAs in der Automatisierung. Verwenden Sie Test-Keys oder mocken Sie die Verifizierung im Staging.
Ein defektes CAPTCHA lässt entweder Bots Ihre Formulare fluten oder vertreibt echte Nutzer. Hier erfahren Sie, wie Sie Testfälle schreiben, die beides erkennen.
Captcha-Testfälle müssen zwei Dinge gleichzeitig beweisen: Bots werden gestoppt, und echte Menschen kommen ohne Kampf durch. Die meisten Teams prüfen, ob das Widget angezeigt wird, und betrachten es als erledigt. Das übersieht den Server, der den Token nie verifiziert, und die Audio-Option, die nicht abgespielt wird. Dieser Leitfaden nimmt die allgemeinen Regeln für how to write test cases und wendet sie auf CAPTCHA an – mit Beispielen, die Sie wiederverwenden können.
Was ist CAPTCHA-Testing?
CAPTCHA-Testing prüft, ob Ihr Schritt zur Mensch-Verifizierung seine Aufgabe erfüllt. CAPTCHA steht für Completely Automated Public Turing test to tell Computers and Humans Apart, und Ihre Tests müssen bestätigen, dass es automatisierten Traffic blockiert und gleichzeitig Menschen mit wenig Reibung durchlässt.
Auf der Seite zu erscheinen ist der einfache Teil. Sie prüfen auch, wie die Antwort validiert wird, was bei Fehlern passiert, ob die Aktualisieren-Schaltfläche funktioniert und wie sich das Widget bei langsamer Verbindung verhält.
Text-Challenges – Der Nutzer tippt verzerrte Zeichen ein.
Bild-Raster – Der Nutzer wählt passende Bilder aus, wie alle Ampeln.
Checkbox-Verifizierung – „Ich bin kein Roboter“, oft mit versteckter Risiko-Prüfung dahinter.
Unsichtbare Bewertung – Kein Widget, nur ein Risiko-Score pro Anfrage.
Audio-Alternativen – Eine gesprochene Challenge für Nutzer, die das Bild nicht sehen können.
Ein defektes Setup verursacht zwei Probleme. Bots kommen durch und das CAPTCHA schützt nichts, oder echte Nutzer scheitern so oft, dass sie abspringen. Beides kostet Sie Geld, weshalb solide Captcha-Testfälle wichtig sind.
Wie man Testfälle für CAPTCHA schreibt
Um einen Testfall für Captcha zu schreiben, beginnen Sie damit, das CAPTCHA zu benennen, das Sie testen. Google reCAPTCHA v2, reCAPTCHA v3, hCaptcha und Custom-Builds verhalten sich alle unterschiedlich, und Ihre erwarteten Ergebnisse hängen davon ab, welches Sie haben.
Sortieren Sie dann Ihre Fälle in fünf Gruppen: Funktionalität, Sicherheit, Usability, Barrierefreiheit und Integration. Jeder Fall benötigt dieselben Felder:
ID und Titel – Ein Titel, der sagt, was geprüft wird, wie „Verifizieren Sie, dass sich das CAPTCHA nach Klick auf Aktualisieren aktualisiert.“
Vorbedingungen – CAPTCHA-Typ, Browser, Gerät und ob Sie die visuelle oder Audio-Version testen.
Schritte – Nummeriert, eine Aktion pro Schritt.
Erwartetes Ergebnis – Etwas Messbares, wie „Eine neue Challenge lädt innerhalb von 2 Sekunden und unterscheidet sich von der vorherigen.“
Tatsächliches Ergebnis und Status – Während der Ausführung ausgefüllt.
Vage Fälle wie „CAPTCHA funktioniert testen“ können nicht fehlschlagen, also lehren sie nichts. Schreiben Sie „Geben Sie die richtige Lösung innerhalb von 2 Minuten ein und bestätigen Sie, dass das Formular abgesendet wird.“
Denken Sie auch an den Weg des Nutzers. Was sehen sie vor dem CAPTCHA, und was passiert nach drei falschen Antworten? Behält das Formular ihre Daten? Kontext ändert Verhalten, also berücksichtigen Sie das. Ein Login-CAPTCHA erscheint möglicherweise erst nach fehlgeschlagenen Versuchen, während ein Registrierungsformular sofort eines zeigt.
Positive Testfälle für CAPTCHA
Positive Testfälle decken den Pfad ab, bei dem Nutzer alles richtig machen. Führen Sie diese zuerst aus.
Korrekte Lösung – Lösen Sie die Challenge korrekt. Der Nutzer kann fortfahren und das Formular wird abgesendet.
Jeder CAPTCHA-Typ – Lösen Sie eine Text-Challenge, ein Bild-Raster und eine Checkbox. Jeder sollte eine korrekte Antwort akzeptieren.
Anzeige beim Seitenladen – Bilder werden klar gerendert, verzerrter Text bleibt lesbar und Audio wird abgespielt.
Aktualisieren – Klicken Sie auf Aktualisieren. Eine neue Challenge erscheint schnell, ohne vollständigen Seitenneustart.
Lösung innerhalb des Gültigkeitsfensters – Wenn Token zwei Minuten halten, sollte eine nach 90 Sekunden gesendete Antwort bestehen.
Persistenz – Lösen Sie das CAPTCHA, navigieren Sie weg und kommen Sie zurück. Prüfen Sie, ob das Verhalten Ihrem Design entspricht, ob das bedeutet, validiert zu bleiben oder erneut zu lösen.
Gültige Formulardaten – Das Lösen des CAPTCHA bei leeren Pflichtfeldern sollte das Formular nicht absenden. Das CAPTCHA arbeitet neben der anderen Validierung.
CAPTCHA-Testfälle für verschiedene Szenarien
Reale Nutzung ist unordentlicher als der ideale Ablauf, also testen Sie die Bedingungen, die Ihre Nutzer tatsächlich haben.
Langsame Netzwerke – Bei gedrosseltem 3G sollte die Challenge laden oder mit klarer Meldung timeout. Nutzer sollten nicht auf eine leere Box starren.
Verbindungsabbruch während der Challenge – Unterbrechen Sie das Netzwerk während des Lösens, dann verbinden Sie wieder. Der Nutzer sollte sich erholen, ohne das Formular zu verlieren.
Browser-Abdeckung – Prüfen Sie Chrome, Firefox, Safari und Edge, plus mobile Browser. Ältere Versionen brechen manchmal.
JavaScript deaktiviert – Ein JavaScript-basiertes CAPTCHA sollte zurückfallen oder eine Nachricht zeigen, die die Anforderung erklärt.
Wiederholte Fehlschläge – Scheitern Sie fünfmal. Dokumentieren Sie, was passieren sollte: eine schwerere Challenge, eine temporäre Sperre oder eine alternative Prüfung.
Aufeinanderfolgende CAPTCHAs – Lösen Sie eines und treffen Sie sofort auf ein weiteres. Manche Systeme cachen einen kürzlichen Erfolg, um den Nutzer zu verschonen.
Session-Status – Testen Sie eingeloggte Nutzer und anonyme Besucher separat. Viele Systeme fordern nur Besucher heraus, die verdächtig aussehen.
Das Schreiben umfassender CAPTCHA-Testfälle bedeutet, Dutzende von Szenarien über Funktionalität, Sicherheit, Barrierefreiheit und Usability hinweg zu dokumentieren und sie alle organisiert und nachverfolgbar zu halten, während Ihre Anwendung sich weiterentwickelt. Hier verwandelt eine zentralisierte Test-Management-Plattform wie aqua cloud Ihren Workflow. Mit aqua können Sie Ihre CAPTCHA-Testfälle mit verschachtelten Schritten strukturieren (denken Sie an wiederverwendbare Login-Sequenzen, die vor CAPTCHA-Challenges erscheinen), sie nach Browser-Kompatibilität oder Sicherheitsszenarien mit Tags und Ordnern organisieren und vollständige Rückverfolgbarkeit zwischen Ihren Sicherheitsanforderungen und Testabdeckung aufrechterhalten. Was aqua auszeichnet, ist seine domain-trainierte KI mit RAG-Grounding, was bedeutet, dass sie, wenn Sie Testfälle für eine neue CAPTCHA-Implementierung generieren müssen, aus der tatsächlichen Dokumentation, früheren Testfällen und Produktspezifika Ihres Projekts lernt, um CAPTCHA-Testszenarien zu generieren, die zu Ihrem exakten Kontext, Terminologie und Sicherheitsrichtlinien passen. Ob Sie reCAPTCHA v3 Score-Schwellenwerte oder hCaptcha-Barrierefreiheitsanforderungen testen, aqua bringt Struktur, Geschwindigkeit und Intelligenz in Ihren Testdokumentationsprozess.
Generieren Sie projektspezifische CAPTCHA-Testfälle in Sekunden mit KI, die Ihr System kennt
Sicherheitsfälle testen, ob das CAPTCHA standhält, wenn jemand versucht, es zu umgehen. Denken Sie wie ein Angreifer.
Absenden ohne Lösung – Senden Sie das Formular ohne CAPTCHA-Antwort. Das Backend sollte es ablehnen, egal was das Frontend zeigt.
Gefälschter Token – Bearbeiten Sie den Response-Parameter in der POST-Anfrage und senden Sie einen erfundenen Wert. Es sollte fehlschlagen.
Token-Wiederverwendung – Lösen Sie einmal, dann wiederholen Sie denselben Token bei einer zweiten Übermittlung. Die zweite muss fehlschlagen.
Abgelaufener Token – Senden Sie einen Token, der älter als sein Gültigkeitsfenster ist. Bei einem Zwei-Minuten-Fenster sollte ein fünf Minuten alter Token abgelehnt werden.
Schwellenwerte auslösen – Wenn CAPTCHAs erst nach fehlgeschlagenen Logins erscheinen, machen Sie fünf schlechte Versuche in zehn Sekunden und bestätigen Sie, dass die Challenge beim sechsten erscheint.
Session-Bindung – Nehmen Sie einen Token aus einer Session und verwenden Sie ihn in einer anderen. Er sollte nicht validieren.
Neue Angriffsfläche – Prüfen Sie, dass das CAPTCHA selbst die Antwort nicht im Seiten-Quellcode oder in Cookies preisgibt.
Diese überschneiden sich mit Penetration-Testing, aber funktionales QA sollte trotzdem die Grundlagen vor der Veröffentlichung durchführen.
Usability-Testfälle für CAPTCHA
Usability-Fälle prüfen, ob echte Nutzer durchkommen können, ohne aufzugeben.
Erfolgsquote – Setzen Sie ein Ziel und messen Sie es. Zum Beispiel sollten 80% der Test-Nutzer innerhalb von zwei Versuchen bestehen. Wenn die meisten fünf Versuche brauchen, ist die Challenge zu schwer.
Zeichen-Klarheit – Können Menschen eine Null von einem großen O unterscheiden? Niemand sollte perfekte Sehkraft brauchen, um Ihre Text-Challenge zu lesen.
Bildqualität – Raster-Bilder sollten schnell laden und scharf aussehen, da verpixelte Kacheln die Aufgabe nahezu unmöglich machen.
Fehlermeldungen – „Falsche Lösung, bitte versuchen Sie es erneut“ hilft. „Validierung fehlgeschlagen“ nicht. Prüfen Sie, dass ein fehlgeschlagener Versuch auch eine frische Challenge bietet.
Mobil separat von Desktop – Prüfen Sie Tap-Target-Größe, lesbaren Text ohne Zoomen und Bild-Raster, die auf einen kleinen Bildschirm passen, im Hoch- und Querformat.
Platzierung – Das CAPTCHA sollte dort sitzen, wo Menschen danach suchen, normalerweise nach dem letzten Feld und vor dem Absenden-Button, mit etwas Platz drumherum.
Barrierefreiheits-Testfälle für CAPTCHA
Barrierefreiheits-Fälle prüfen, dass Menschen mit Behinderungen bestehen können. Viele Gerichtsbarkeiten verlangen es, und rein visuelle Challenges sperren blinde und sehbehinderte Nutzer aus.
Audio-Alternative – Jedes visuelle CAPTCHA benötigt eine. Sie sollte klar abspielen, Lautstärkeänderungen erlauben und Nutzern ermöglichen, zu pausieren und wiederzugeben.
Screen-Reader – Testen Sie mit NVDA, JAWS und VoiceOver. Das CAPTCHA sollte ankündigen, was es ist, Anweisungen vorlesen und Erfolgs- und Fehlermeldungen ankündigen.
Nur Tastatur – Tabben Sie durch jedes Element mit sichtbarem Fokus. Enter oder Leertaste sollten Steuerelemente aktivieren, einschließlich der Audio-Option.
Farbkontrast – Text sollte WCAG-Kontrastverhältnisse erfüllen, und Farbe sollte nicht das einzige Signal sein. Prüfen Sie die Challenge in Graustufen.
Browser-Zoom – Bei 200% Zoom sollte das Layout halten, Text sollte umfließen und Steuerelemente sollten klickbar bleiben.
CAPTCHA-Testfälle für Login und Registrierung
Login und Registrierung benötigen jeweils eigene Fälle, weil CAPTCHAs bei jedem unterschiedlich ausgelöst werden.
Registrierung
Das CAPTCHA erscheint bei jeder neuen Anmeldung.
Konto-Erstellung kann nicht ohne Lösung abgeschlossen werden.
Validierungsreihenfolge ergibt Sinn neben E-Mail-Format- und Passwort-Stärke-Prüfungen.
Login
Nach vier fehlgeschlagenen Logins erscheint das CAPTCHA beim fünften Versuch.
Ein erfolgreicher Login nach Lösung setzt den Fehlversuchs-Zähler zurück.
Bestätigen Sie, ob der Zähler Benutzername, IP-Adresse oder beides verfolgt, und testen Sie das.
„Angemeldet bleiben“ überspringt das CAPTCHA nicht, wenn es das nicht sollte.
Passwort-Zurücksetzen
Ein CAPTCHA hier stoppt Bots, Reset-E-Mails an eine geleakte Liste von Adressen zu spammen. Prüfen Sie, dass es echte Nutzer nicht daran hindert, ihre Konten wiederherzustellen.
Edge-Cases
Zwei Geräte, die sich gleichzeitig mit denselben Credentials einloggen, sollten CAPTCHA-Status nicht teilen.
Für Google- oder Facebook-Login dokumentieren Sie, ob das CAPTCHA gilt, dann testen Sie genau dieses Verhalten.
CAPTCHA-Testfälle für API und Backend-Validierung
Sicherheit passiert auf dem Server, also sind Backend-Fälle wichtiger als Frontend-Fälle.
Fehlender Token – POSTen Sie zu einem Registrierungs- oder Kontakt-Endpoint ohne CAPTCHA-Antwort. Erwarten Sie einen 400 Bad Request oder Ähnliches.
Provider-Verifizierung – Für reCAPTCHA sollte der Server Googles Verifizierungs-API mit dem Token aufrufen. Prüfen Sie, dass ungültige und abgelaufene Token fehlschlagen, auch wenn sie wohlgeformt aussehen.
Score-Schwellenwerte – Für reCAPTCHA v3 senden Sie Anfragen mit niedrigen und hohen Scores. Niedrige Scores werden abgelehnt und hohe kommen durch.
Provider-Ausfall – Mocken Sie, dass der CAPTCHA-Dienst ausgefallen oder langsam ist. Entscheiden Sie, ob Ihr System fail-open oder fail-closed ist, und testen Sie, dass es tut, was Ihre Sicherheitsrichtlinie sagt.
Rate-Limiting – Senden Sie schnell Hunderte von Verifizierungs-Anfragen. Drosselung sollte greifen, ohne normale Nutzer bei Spitzenlast zu blockieren.
Formularübergreifende Token – Ein für ein Kontaktformular ausgestellter Token sollte nicht bei einem Login-Formular funktionieren.
CSRF-Schutz – Bestätigen Sie, dass CSRF-Abwehr und CAPTCHA-Validierung zusammenarbeiten. Notizen dazu gehören in Ihre effective test documentation, damit der nächste Tester die Prüfung wiederholen kann.
CAPTCHA-Testing in mobilen Anwendungen
Mobile Apps bringen Probleme mit, die ein Desktop-Browser nicht hat.
WebView vs. nativ – Wenn das CAPTCHA in einer WebView lädt, prüfen Sie die Skalierung. Für ein natives SDK prüfen Sie, dass es sich richtig in die App integriert.
Bildschirmgrößen – Ein iPhone SE und ein iPad Pro benötigen unterschiedliche Layouts. Prüfen Sie Geräte mit Notches, damit System-UI das CAPTCHA nicht verdeckt.
Touch-Eingabe – Tap-Targets in Bild-Rastern sollten groß genug sein. Versehentliche Berührungen und Wischgesten sollten die Challenge nicht brechen.
Netzwerk-Wechsel – Wechseln Sie zwischen WiFi und Mobilfunk während der Challenge. Testen Sie auch Flugzeugmodus und sehen Sie, was bei Wiederverbindung passiert.
Performance und Akku – Manche CAPTCHA-Dienste führen Hintergrund-Risiko-Prüfungen aus. Bestätigen Sie, dass sie den Akku nicht entleeren oder die App verlangsamen.
CAPTCHA-Automatisierungstests
Tests für ein Feature zu automatisieren, das zum Stoppen von Automatisierung gebaut wurde, klingt verkehrt, aber es funktioniert, wenn Sie den richtigen Ansatz wählen. CAPTCHA ist eine der klassischen test automation challenges, und die Antwort ist, es gar nicht zu lösen.
Test-Keys – Google stellt reCAPTCHA v2 Test-Keys bereit, die immer bestehen, was für automatisierte Läufe passt. reCAPTCHA v3 hat kein Äquivalent, also mocken Sie den Verifizierungs-Call.
Staging-Flag – Fügen Sie ein Flag hinzu, das echte Verifizierung gegen einfache Bestätigung während automatisierter Läufe tauscht. Dokumentieren Sie es klar und stellen Sie sicher, dass es nie in Produktion gelangt.
Unsichtbares CAPTCHA – Ohne Widget zum Klicken müssen Tests nur Score-basierte Logik prüfen: Niedrige Scores werden abgelehnt und hohe kommen durch.
Integrationspunkte – Automatisieren Sie, was Sie kontrollieren: Die Challenge erscheint beim richtigen Trigger, schlechte Antworten produzieren den richtigen Fehler, und ein Erfolg lässt den Nutzer fortfahren.
Kein OCR oder Bilderkennung – Das Lösen echter CAPTCHAs in Ihrer Suite verfehlt den Zweck und bricht ständig.
Hybrid-Läufe – Automatisierung übernimmt Setup und Prüfungen, während eine Person das CAPTCHA löst. Das funktioniert für explorative Sessions, skaliert aber nicht für CI-Pipelines.
Bevor Sie etwas skripten, sollte das Team sich auch darauf vorbereiten, test automation gemeinsam anzugehen, indem es sich auf Umgebungen, Test-Keys und wer die Mocks besitzt, einigt.
Best Practices für das Schreiben von CAPTCHA-Testfällen
Dokumentieren Sie zuerst das CAPTCHA-Setup. Zeichnen Sie auf, welchen Dienst Sie nutzen, welche Version, die Site-Keys, Score-Schwellenwerte und Timeout-Werte an einem Ort. Gute, effektive Testdokumentation wie diese macht die Wartung viel einfacher, wenn sich eine Einstellung ändert.
Testen Sie Frontend und Backend in separaten Fällen. Ein Widget, das korrekt rendert, sagt Ihnen nichts darüber, ob der Server den Token validiert.
Gruppieren Sie verwandte Fälle zusammen. Barrierefreiheits-Fälle sitzen in einem Set und Sicherheits-Fälle in einem anderen, was Planung und Ausführung erleichtert.
Verwenden Sie beschreibende Titel. „TC_CAPTCHA_001“ sagt niemandem etwas. „Verifizieren Sie, dass sich das CAPTCHA aktualisiert, wenn der Nutzer auf Aktualisieren klickt“ schon.
Führen Sie eine Traceability-Matrix. Wenn eine Anforderung besagt, dass das CAPTCHA für Screen-Reader-Nutzer funktionieren muss, verknüpfen Sie mehrere Fälle damit, einen für jeden Aspekt der Screen-Reader-Unterstützung. Das macht Lücken auch offensichtlich.
Aktualisieren Sie Fälle, wenn Ihr Provider sich ändert. reCAPTCHA v3 funktioniert anders als v2, also bedeutet ein Wechsel dazwischen das Neuschreiben der meisten Fälle. Abonnieren Sie Provider-Updates und planen Sie die Wartung.
CAPTCHA-Testing-Checkliste
CAPTCHA wird auf jeder erforderlichen Seite und in jedem Formular angezeigt
Korrekte Lösungen erlauben das Absenden
Falsche Lösungen blockieren den Fortschritt und zeigen einen klaren Fehler
Aktualisieren gibt eine neue Challenge ohne die Seite zu brechen
Abgelaufene Token werden abgelehnt und Nutzer können eine neue Challenge anfordern
Audio-Alternative spielt klar ab und passt zur visuellen Schwierigkeit
Funktioniert in Chrome, Firefox, Safari, Edge und mobilen Browsern
Layout und Touch-Targets funktionieren auf Telefonen und Tablets
Screen-Reader, reine Tastaturnutzung, Kontrast und Zoom bestehen alle
Backend lehnt fehlende, gefälschte, wiederverwendete und abgelaufene Token ab
Token können nicht über Sessions oder Formulare hinweg verwendet werden
Rate-Limiting gilt für Verifizierungs-Anfragen
Fehlschläge und Provider-Ausfälle werden gemäß Ihrer Richtlinie behandelt
Das Laden des CAPTCHA verlangsamt die Seite nicht merklich
CAPTCHA funktioniert mit der umgebenden Formular-Validierung
Zwischen der Dokumentation positiver Szenarien, Sicherheits-Edge-Cases, Barrierefreiheits-Anforderungen und Cross-Browser-Kompatibilitätsprüfungen könnte Ihr Team Tage damit verbringen, nur die Testfälle zu schreiben und zu organisieren, bevor Sie überhaupt mit der Ausführung beginnen. aqua cloud eliminiert diesen Engpass, indem es zentralisiertes Testfall-Management mit KI-gestützter Testgenerierung kombiniert, die bis zu 97% Ihrer Dokumentationszeit spart. Mit aquas domain-trainierter aqua Intelligence, unterstützt durch RAG-Grounding, erhalten Sie projektspezifische Szenarien, die Ihre CAPTCHA-Implementierung, Ihre Sicherheitsanforderungen und Ihren Produktkontext verstehen. Müssen Sie CAPTCHA-Verhalten über Login-, Registrierungs- und Passwort-Reset-Flows hinweg testen? Erstellen Sie einmal wiederverwendbare verschachtelte Testschritte und referenzieren Sie sie dann über alle Szenarien hinweg; wenn Sie den gemeinsamen Schritt aktualisieren, wird er überall automatisch propagiert. Verfolgen Sie CAPTCHA-Testausführungen über verschiedene Browser, Geräte und Netzwerkbedingungen hinweg mit umfassenden Dashboards, die genau zeigen, wo Ihre Coverage-Lücken sind. Mit Integrationen über Jira, Azure DevOps, Selenium, Cypress und mehr wird aqua zur einzigen Quelle der Wahrheit für Ihr gesamtes Test-Ökosystem. Hören Sie auf, Stunden mit Testdokumentation zu verbringen, und beginnen Sie, Zeit mit tatsächlicher Qualitätssicherung zu verbringen.
Sparen Sie 97% Ihrer Testdokumentationszeit und erreichen Sie gleichzeitig 100% CAPTCHA-Abdeckung
Gute Captcha-Testfälle decken vier Dinge gleichzeitig ab: Es funktioniert, es kann nicht umgangen werden, echte Menschen können es nutzen, und jeder kann es bestehen, einschließlich Nutzer mit Behinderungen. Beginnen Sie mit den positiven Fällen, dann fügen Sie die Sicherheits- und Backend-Prüfungen hinzu. Das sind diejenigen, die zeigen, ob Ihr CAPTCHA tatsächlich etwas schützt.
Halten Sie Ihre Dokumentation aktuell, denn CAPTCHA-Dienste ändern sich und Ihre Fälle müssen folgen. Das Ziel bleibt dasselbe: Stoppen Sie die Bots und halten Sie den Weg für alle anderen glatt.
Beginnen Sie mit einer korrekten Lösung, die den Nutzer fortfahren lässt, einer falschen, die ihn blockiert, und einer Aktualisierung, die eine neue Challenge gibt. Fügen Sie dann die Sicherheitsfälle hinzu: Absenden ohne Token, Token-Wiederverwendung und Senden eines abgelaufenen Tokens. Fügen Sie die Audio-Alternative und reine Tastaturnutzung hinzu, da dies die Fälle sind, die Teams am häufigsten überspringen.
Wie testet man CAPTCHA-Funktionalität?
Prüfen Sie Widget und Server separat. Im Frontend bestätigen Sie, dass die Challenge angezeigt wird, eine korrekte Antwort akzeptiert, eine falsche ablehnt und aktualisiert. Im Backend senden Sie Anfragen mit fehlenden, ungültigen und abgelaufenen Token und bestätigen, dass jeder abgelehnt wird. Ein guter Testfall für Captcha benennt den CAPTCHA-Typ und gibt das erwartete Ergebnis in messbaren Begriffen an.
Was sind positive und negative Testfälle für CAPTCHA?
Positive Fälle verwenden korrektes Verhalten: eine gültige Lösung innerhalb des Zeitfensters, eine funktionierende Aktualisierung und eine Audio-Challenge, die abspielt. Negative Fälle verwenden falsches Verhalten: eine schlechte Antwort, eine leere Antwort, einen abgelaufenen Token und wiederholte Fehlschläge. Jeder negative Fall sollte angeben, was der Nutzer danach sieht und ob er es erneut versuchen kann.
Wie kann CAPTCHA-Sicherheit und Umgehungsschutz getestet werden?
Versuchen Sie, es so zu umgehen, wie es ein Angreifer tun würde. Senden Sie das Formular ohne Token, bearbeiten Sie den Response-Parameter, wiederholen Sie einen verwendeten Token und senden Sie einen abgelaufenen. Nehmen Sie einen Token aus einer Session und verwenden Sie ihn in einer anderen. Bestätigen Sie, dass der Server jeden davon ablehnt, egal was das Frontend zeigt.
Können CAPTCHA-Testfälle automatisiert werden?
Ja, mit Workarounds. Verwenden Sie die immer-bestehen Test-Keys, die reCAPTCHA v2 bereitstellt, oder mocken Sie die Verifizierungs-Antwort im Staging. Automatisieren Sie die Integrationspunkte wie Trigger, Fehlermeldungen und was nach einem Erfolg passiert. Überlassen Sie echtes Lösen dem manuellen und explorativen Testing, da die Automatisierung davon den Zweck verfehlt.
Stefan ist ein Unternehmer, der fest an die Technologie glaubt. Mit seinem Unternehmen, der andagon Group, unterstützt er seit 2001 Unternehmen auf der ganzen Welt bei der Entwicklung besserer Software durch ihre Qualitätssicherungsdienste und -produkte.
Nurlan, ein QA-Koordinator, ist stolz darauf, nahtlose QA-Operationen zu orchestrieren. Seine Expertise in der Koordination von QA-zentrierten Projekten und der Integration von QA-Lösungen hat konsequent höchste Kundenzufriedenheit erzielt. Neben seiner Vollzeittätigkeit als QA-Koordinator beinhaltet Nurlans Rolle das Erstellen von überzeugenden Inhalten, die Nutzer über die…
Beginnen Sie Ihre Arbeit nicht mit gewöhnlichen E-Mails: Fügen Sie eine gesunde Dosis an aufschlussreichen Softwaretest-Tipps von unseren QS-Experten hinzu.
Home » Testautomatisierung » Wie man effektive Testfälle für CAPTCHA schreibt: Ultimativer Leitfaden
Lieben Sie das Testen genauso wie wir?
Werden Sie Teil unserer Community von begeisterten Experten! Erhalten Sie neue Beiträge aus dem aqua-Blog direkt in Ihre Inbox. QS-Trends, Übersichten über Diskussionen in der Community, aufschlussreiche Tipps — Sie werden es lieben!
Wir sind dem Schutz Ihrer Privatsphäre verpflichtet. Aqua verwendet die von Ihnen zur Verfügung gestellten Informationen, um Sie über unsere relevanten Inhalte, Produkte und Dienstleistungen zu informieren. Diese Mitteilungen können Sie jederzeit wieder abbestellen. Weitere Informationen finden Sie in unserer Datenschutzrichtlinie.
X
🤖 Neue spannende Updates sind jetzt für die aqua-Intelligenz verfügbar! 🎉